



Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

ESET предупреждает о росте активности мошенников, рассылающих сообщения от лица налоговых служб. В последние месяцы года мошенники эксплуатируют темы уплаты налогов, оформления налоговых вычетов и другие финансовые вопросы. 

В ноябре специалисты ESET отметили рост числа спам-рассылок, имитирующих официальные оповещения налоговых ведомств. В письме предлагается вернуть излишне уплаченные налоги, штрафы или госпошлины. Сумма к возврату достаточно велика, чтобы заинтересовать потенциальную жертву (от 10 000 руб. в некоторых версиях). Деньги обещают зачислить на карту в течение нескольких дней.

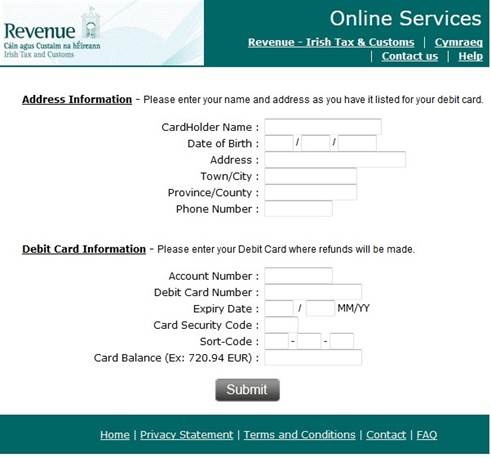
Оформить «возврат» с помощью мошенников предельно просто. Пользователю предлагают перейти по указанной в письме ссылке. По клику открывается сайт мошенников, стилизованный под ресурсы соответствующего учреждения. Там жертва должна заполнить подробную анкету и ввести все данные банковской карты, включая баланс. 

В ESET обнаружили несколько вариантов рассылки. Кампанию легко переориентировать на любую аудиторию, включая российских пользователей банковских карт.

ESET рекомендует игнорировать сомнительные рассылки и защитить ПК и мобильные устройства современными антивирусными продуктами с функцией «Антиспам» и «Антифишинг». 


Мошенникам особенно интересен баланс карты:


Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru