



Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Вирусные аналитики компании «Доктор Веб» исследовали нового Linux-троянца, получившего наименование Linux.BackDoor.Irc.16. Его особенность заключается в том, что он написан на языке Rust, — раньше аналитики не встречали троянцев, созданных с использованием этой технологии.

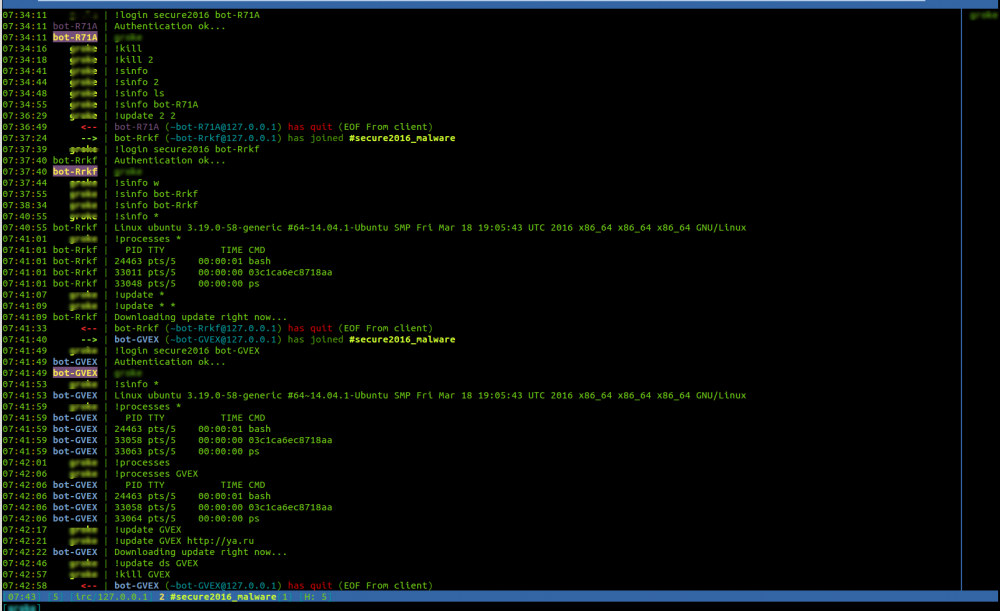
Linux.BackDoor.Irc.16 представляет собой бэкдор — эта вредоносная программа выполняет поступающие от злоумышленников команды. Для их получения троянец использует протокол обмена текстовыми сообщениями IRC (Internet Relay Chat). Подключаясь к заданному в его конфигурации публичному чат-каналу, Linux.BackDoor.Irc.16 ожидает управляющих сообщений.


Троянец способен выполнять лишь четыре команды — присоединиться к указанному чат-каналу, отправить киберпреступникам информацию об инфицированном компьютере, передать данные о запущенных в системе приложениях или удалить самого себя с зараженной машины.

Linux.BackDoor.Irc.16 отличает от других IRC-ботов то, что этот троянец написан на языке Rust. Rust — язык программирования, спонсируемый организацией Mozilla Research, первая стабильная версия которого появилась совсем недавно, в 2015 году. Троянец является кроссплатформенным: чтобы запустить его на Windows, вирусописателям нужно просто перекомпилировать эту вредоносную программу. Вирусные аналитики «Доктор Веб» предполагают, чтоLinux.BackDoor.Irc.16 представляет собой созданный кем-то прототип (Proof of Concept), поскольку он не содержит каких-либо механизмов самораспространения, а на IRC-канале, с помощью которого троянец получает команды, в настоящее время отсутствует активность.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru