



Cамораспространяющийся троянец Rex для Linux организует ботнеты

Cамораспространяющийся троянец Rex для Linux организует ботнеты

Cамораспространяющийся троянец Rex для Linux организует ботнеты

Операционные системы семейства Linux все чаще подвергаются заражению вредоносными программами. Вирусные аналитики компании «Доктор Веб» исследовали еще одного Linux-троянца, написанного на языке Go. Он умеет атаковать сайты, работающие под управлением различных CMS, осуществлять DDoS-атаки, рассылать электронные письма и самостоятельно распространяться по сети.

Новый троянец получил наименование Linux.Rex.1. Пользователи форума Kernelmode, одними из первых сообщившие о распространении этого троянца, назвали его «вымогателем для Drupal» (Drupal ransomware), однако вирусные аналитики «Доктор Веб» считают это определение неполным. Linux.Rex.1 действительно атакует сайты, работающие на популярном движке Drupal, но этим его возможности не ограничиваются.


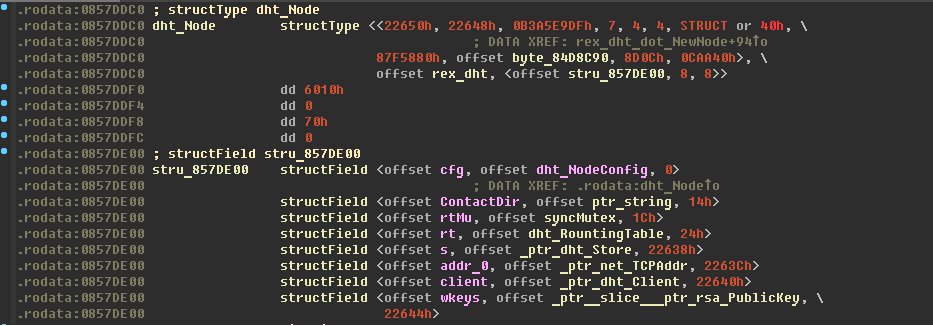
Современные ботнеты условно делятся на два типа. Первый получает команды с управляющих серверов, второй работает без них, напрямую передавая информацию от одного зараженного узла к другому. Linux.Rex.1 организует бот-сети второго типа. Они называются одноранговыми, пиринговыми или P2P-сетями (от англ. peer-to-peer, «равный к равному»). В архитектуре Linux.Rex.1 имеется собственная реализация протокола, позволяющего обмениваться информацией с другими зараженными узлами и создавать таким образом децентрализованный P2P-ботнет. Сам зараженный компьютер при запуске троянца работает как один из узлов этой сети, сообщает news.drweb.ru.

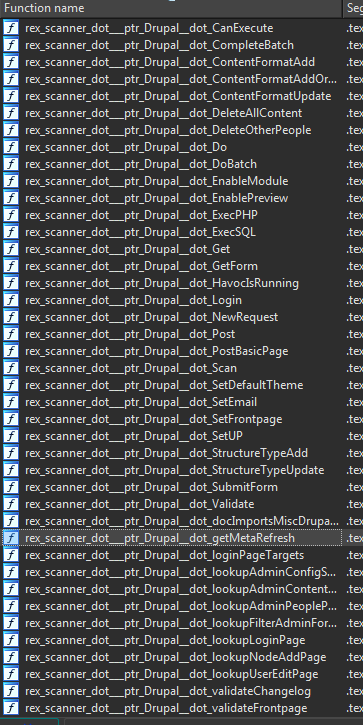
Троянец принимает от других инфицированных компьютеров управляющие директивы по протоколу HTTPS и при необходимости передает их другим узлам ботнета. По команде Linux.Rex.1 начинает или останавливает DDoS-атаку на узел с заданным IP-адресом. С помощью специального модуля троянец сканирует сеть в поисках веб-сайтов, на которых установлены системы управления контентом Drupal, Wordpress, Magento, JetSpeed и другие. Также он ищет сетевое оборудование под управлением операционной системы AirOS. Linux.Rex.1 использует известные уязвимости в этих программных продуктах, чтобы получить список пользователей, закрытые SSH-ключи, логины и пароли, хранящиеся на удаленных узлах. Хотя сделать это возможно далеко не всегда.


Еще одна функция Linux.Rex.1 — рассылка сообщений по электронной почте. В этих письмах злоумышленники угрожают владельцам веб-сайтов организовать на них DDoS-атаку. Если письмо попало не по адресу, киберпреступники просят получателя переслать его ответственному сотруднику компании, которой принадлежит сайт. Чтобы избежать атаки, потенциальной жертве предлагается заплатить выкуп в криптовалюте биткойн.

Для взлома сайтов, работающих под управлением Drupal, используется известная уязвимость этой CMS. С помощью SQL-инъекции троянец авторизуется в системе. Если взлом удался, Linux.Rex.1 загружает на скомпрометированный сайт собственную копию и запускает ее. Таким образом в Linux.Rex.1 реализована саморепликация — возможность автоматического распространения без участия пользователей.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru