



Cамораспространяющийся троянец Rex для Linux организует ботнеты

Cамораспространяющийся троянец Rex для Linux организует ботнеты

Cамораспространяющийся троянец Rex для Linux организует ботнеты

Операционные системы семейства Linux все чаще подвергаются заражению вредоносными программами. Вирусные аналитики компании «Доктор Веб» исследовали еще одного Linux-троянца, написанного на языке Go. Он умеет атаковать сайты, работающие под управлением различных CMS, осуществлять DDoS-атаки, рассылать электронные письма и самостоятельно распространяться по сети.

Новый троянец получил наименование Linux.Rex.1. Пользователи форума Kernelmode, одними из первых сообщившие о распространении этого троянца, назвали его «вымогателем для Drupal» (Drupal ransomware), однако вирусные аналитики «Доктор Веб» считают это определение неполным. Linux.Rex.1 действительно атакует сайты, работающие на популярном движке Drupal, но этим его возможности не ограничиваются.


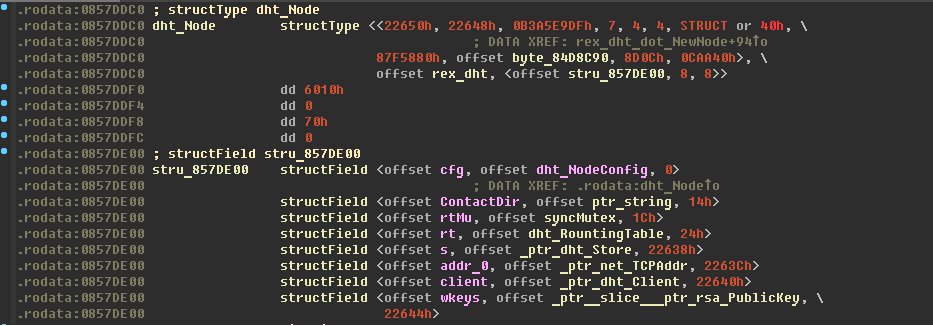
Современные ботнеты условно делятся на два типа. Первый получает команды с управляющих серверов, второй работает без них, напрямую передавая информацию от одного зараженного узла к другому. Linux.Rex.1 организует бот-сети второго типа. Они называются одноранговыми, пиринговыми или P2P-сетями (от англ. peer-to-peer, «равный к равному»). В архитектуре Linux.Rex.1 имеется собственная реализация протокола, позволяющего обмениваться информацией с другими зараженными узлами и создавать таким образом децентрализованный P2P-ботнет. Сам зараженный компьютер при запуске троянца работает как один из узлов этой сети, сообщает news.drweb.ru.

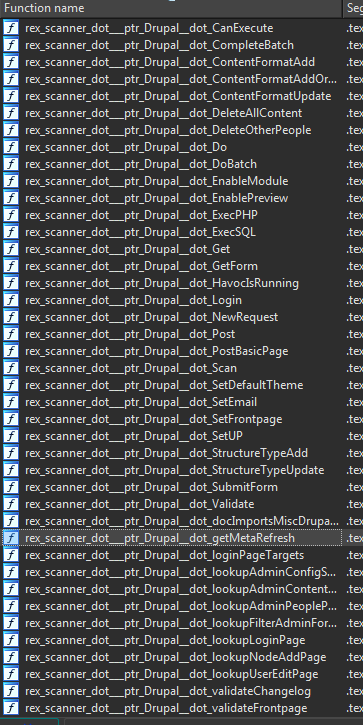
Троянец принимает от других инфицированных компьютеров управляющие директивы по протоколу HTTPS и при необходимости передает их другим узлам ботнета. По команде Linux.Rex.1 начинает или останавливает DDoS-атаку на узел с заданным IP-адресом. С помощью специального модуля троянец сканирует сеть в поисках веб-сайтов, на которых установлены системы управления контентом Drupal, Wordpress, Magento, JetSpeed и другие. Также он ищет сетевое оборудование под управлением операционной системы AirOS. Linux.Rex.1 использует известные уязвимости в этих программных продуктах, чтобы получить список пользователей, закрытые SSH-ключи, логины и пароли, хранящиеся на удаленных узлах. Хотя сделать это возможно далеко не всегда.


Еще одна функция Linux.Rex.1 — рассылка сообщений по электронной почте. В этих письмах злоумышленники угрожают владельцам веб-сайтов организовать на них DDoS-атаку. Если письмо попало не по адресу, киберпреступники просят получателя переслать его ответственному сотруднику компании, которой принадлежит сайт. Чтобы избежать атаки, потенциальной жертве предлагается заплатить выкуп в криптовалюте биткойн.

Для взлома сайтов, работающих под управлением Drupal, используется известная уязвимость этой CMS. С помощью SQL-инъекции троянец авторизуется в системе. Если взлом удался, Linux.Rex.1 загружает на скомпрометированный сайт собственную копию и запускает ее. Таким образом в Linux.Rex.1 реализована саморепликация — возможность автоматического распространения без участия пользователей.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru