



Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

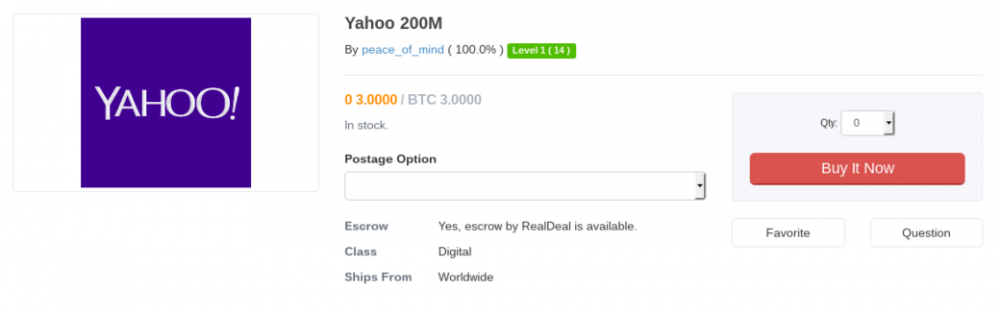
Начало лета 2016 года ознаменовалось рядом масштабных утечек данных. Хакер, скрывающийся под псевдонимом Peace_of_mind, выставил на продажу сотни миллионов аккаунтов от сервисов LinkedIn, MySpace, Tumblr, «ВКонтакте», Twitter и так далее. Оказывается, на этом хакер не закончил: 1 августа 2016 года на торговой площадке TheRealDeal появился лот с данными 200 млн пользователей Yahoo.

Журналисты издания Vice Motherboard сообщают, что им удалось связаться с хакером. В ходе личной беседы Peace_of_mind пояснил, что в течение некоторого времени он пытался продать эту информацию приватно, но не преуспел, поэтому в итоге решил открыто выставить данные на продажу. Изданию Softpedia, в свою очередь, хакерсообщил, что этот дамп тоже не нов, как и все предыдущие:

«Дамп этой базы данных был сделан в 2012 году, тогда же, когда дампы русских на LinkedIn, VK, Tumblr и так далее. Практически все, что я продаю, относится к этой группе».

На информации о пользователях Yahoo хакер планирует заработать три биткоина (около $1 800 по текущему курсу). Известно, что дамп содержит имена пользователей, хеши паролей MD5 и даты рождения. Также для некоторых аккаунтов доступна информация об email-адресе, стране проживания и почтовом индексе (только для американских аккаунтов).


1470076043637288


Представители компании Yahoo сообщили, что уже знают о происходящем и дали следующий комментарий:

«Мы осведомлены о заявлении [злоумышленника]. Мы очень серьезно относимся к защите информации наших пользователей и воспринимаем подобные заявления серьезно. Наша служба безопасности уже работает над проверкой фактов. Yahoo всегда старается обезопасить своих пользователей, поэтому мы всегда поощряем использование надежных паролей, отказ от паролей в пользу Yahoo Account Key, а также использование разных паролей для разных платформ».

Хотя компания заявила, что знает о бреши, подлинность утечки еще не подтверждена официально, и не похоже, чтобы Yahoo собиралась обнулить пароли пользователей. Вместо этого пользователям непрозрачно намекнули, что «надежные пароли – это хорошо» и напомнили, что их иногда нужно менять. Peace_of_mind остался равнодушен к заявлению компании:

«Ну и черт с ними, не хотят подтверждать, мне же лучше, что они не сделали сброс паролей».

Издание Motherboard уже провело собственную проверку, так как хакер любезно предоставил редакции образец данных. Так, несколько десятков пользователей из базы оказались самыми настоящими, однако когда журналисты попытались связаться со ста разными адресатами, многие из них оказались неактивными. Сервис возвращал ответ «работа данного аккаунта была приостановлена вследствие неактивности» или «этот пользователь не имеет аккаунта на yahoo.com». Вероятнее всего, это связано с тем, что дамп далеко не новый, пишет xakep.ru.

Журналистам Softpedia хакер рассказал, что такие утечки данных приносят отличный доход. Если ранее сообщалось, что злоумышленник заработал $50 000 на одном только дампе LinkedIn, теперь он сам немного подкорректировал эти данные. Так, Peace_of_mind утверждает, что все утечки в сумме принесли ему около $65 000.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru