

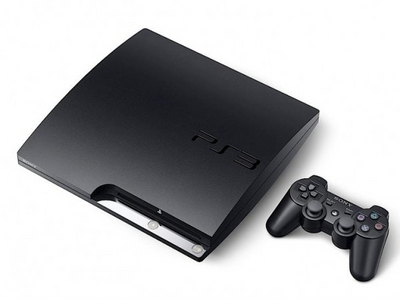

Fake PS3 Jailbreak

Троянец под видом взлома PS3

В некоторых СМИ появились сообщения о разработке некоторой хакерской группы - USB-устройство для взлома антипиратской защиты Sony PlayStation 3. Неизвестная хакерская группировка якобы распространяет подобные устройства за 150 долл.

Для доказательства хакеры предлагают видео с YouTube, где они демонстрируют возможности своего продукта. Впрочем, пока независимого подтверждения взлома защиты Sony PlayStation 3 из независимых источников получить не удалось.

В то же время в блоге F-Secure появилось сообщение о еще более интересной разработке хакеров - специальной программе, которая может любую флешку превратить в это самое устройство для взлома PS3. Для этого пользователям достаточно скачать и установить на компьютер распространяемое хакерами ПО. Однако при проверке этой программы специалисты F-Secure обнаружили, что на самом деле программа является банальным трояном, который открывает злоумышленникам путь на компьютер жертвы.

Источник: F-Secure, Вести.ру

СМИ появились сообщения о разработке некоторой хакерской группы - USB-устройство для взлома антипиратской защиты Sony PlayStation 3. Неизвестная хакерская группировка якобы распространяет подобные устройства за 150 долл. " />
Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru