



В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

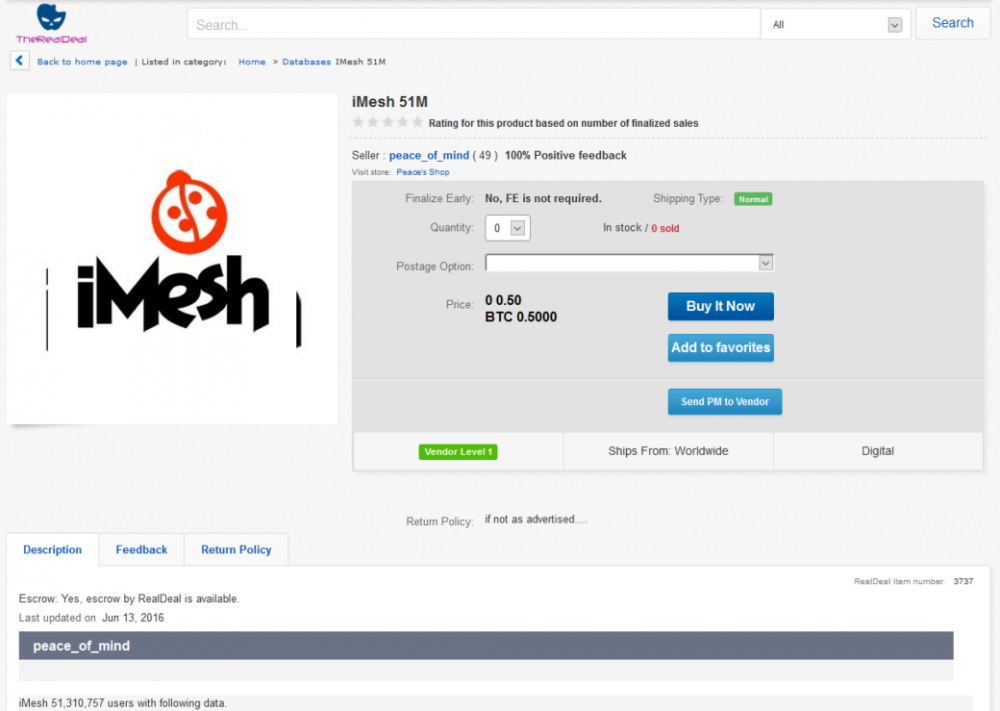
Начало недели ознаменовалось еще одной крупной утечкой данных. Череду масштабных сливов информации продолжает популярный в начале 2000-х и недавно прекративший свою работу файлообменник iMesh. На торговой площадке The Real Deal в даркнете выставлены на продажу данные о 51 млн аккаунтов по цене 0,5 биткоина (порядка $335).

Хакер, скрывающийся под псевдонимом Peace_of_mind, выступает поставщиком новостей весь последний месяц. За это время злоумышленник успел выставить на продажу в даркнете информацию о сотнях миллионов акканутовLinkedIn, MySpace, Tumblr, «ВКонтакте», а в конце прошлой недели, Twitter. Все эти базы данных – результаты взломов прошлых лет, а в случае Twitter данные о пользователях вообще были собраны в ходе работы сторонней малвари, сообщает xakep.ru.

Как бы то ни было, только ленивый еще не пошутил о том, что «астрологи объявили недели утечек», и эта тенденция сохраняется по сей день. На этот раз Peace_of_mind продает данные 51 310 759 пользователей файлообменника iMesh. Этот некогда популярный файлообменный сервис, работавший на P2P, был запущен еще в 90-е годы, и пик его популярности пришелся на середину двухтысячных. Недавно, в мае 2016 года, iMesh был закрыт, но это не значит, что теперь информация хакера не представляет никакой ценности.


imesh


Операторы агрегатора утечек LeakedSource уже получили в свое распоряжение копию базы. Они сообщают, что дамп – это результат взлома, случившегося 23 сентября 2013 года. Тогда злоумышленникам удалось похитить данные пользователей сервиса, включая email-адреса, юзернеймы, пароли, IP-адреса и информацию о стране проживания.

Согласно данным LeakedSource, пароли были зашифрованы с применением MD5 и соли. Однако если три года назад это еще могло гарантировать какую-то безопасность, то в наши дни такие пароли весьма легко взломать.

Больше всего аккаунтов в базе принадлежат пользователям из США: 13 711 788. На втором месте турецкие пользователи, их 3 984 906. Замыкает тройку Великобритания, утечка содержит информацию о 3 646 707 пользователях. Россия в топ-55 стран вообще не попала, так как iMesh никогда не был особенно популярен в России и СНГ.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru