



Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Специалисты Symantec предупреждают: злоумышленники по-прежнему не гнушаются паразитированием на «пороках» пользователей. На этот раз под ударом оказались любители пиратских игр. Потенциально нежелательный и опасный софт распространяется через сайты, которые маскируются под торрент-трекеры для геймеров.

Исследователи пишут, что злоумышленники подходят к маскировке свои сайтов творчески: используют логотип uTorrent и стараются вызывать у потенциальных жертв как можно меньше подозрений. Но вместо торрент-файлов пользователь сможет загрузить с такого сайта только небольшой скрипт, который тут же попытается исполниться автоматически, сообщает xakep.ru.

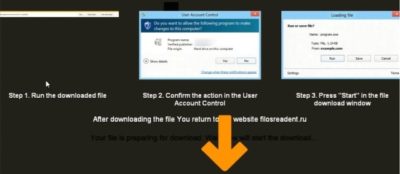
Так как в нормальных обстоятельствах выполнение скрипта будет блокировано Windows UAC (User Access Control), злоумышленники пошли дальше, они публикуют на фальшивых трекерах специальную инструкцию. В инструкции сказано, что исполнение файла нужно разрешить, невзирая на протесты UAC.


Если жертва будет следовать инструкциям мошенников, скрипт сработает, запустит браузер и скачает еще .exe-файл на компьютер жертвы. Даже на этом этапе происходящее будет замаскировано под загрузку игры: файл .exe будет называться именно так, как называется игра, которую исходно пытался скачать пользователь.


Torrents 5


«Трекеры» злоумышленников якобы распространяют пиратские копии World of Warcraft: Legion (Blizzard Entertainment), Assassin’s Creed Syndicate (Ubisoft), The Witcher 3: Wild Hunt (CD Projekt), Tom Clancy’s The Division (Ubisoft), Just Cause 3 (Square Enix) и The Walking Dead: Michonne (Telltale Games).

В итоге на компьютер жертвы попадает так называемое «нежелательное ПО» — рекламные и потенциально опасные приложения. Как правило, такой софт подменяет стартовую страницу браузера, поисковую систему по умолчанию, или вообще устанавливает кастомную версию браузера, где на каждой странице отображается дополнительная реклама.

Специалисты Symantec отмечают, что ничто не мешает операторам этой вредоносной кампании переключиться на распространение настоящей малвари в будущем.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru