



Выявлен способ заражения смартфонов через USB зарядку

Выявлен способ заражения смартфонов через USB зарядку

Выявлен способ заражения смартфонов через USB зарядку

«Лаборатория Касперского» провела эксперимент, доказывающий, что заряжать смартфоны через USB-порты компьютеров не так уж безопасно, поскольку это открывает путь в систему злоумышленникам и может привести к краже данных и заражению устройства вредоносным ПО.

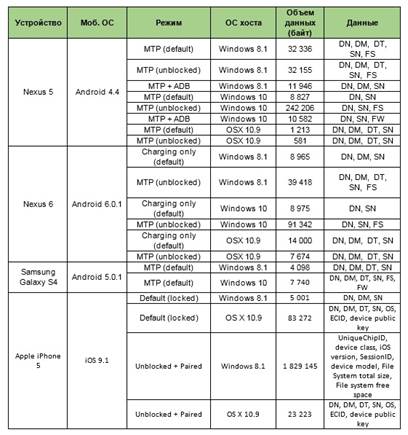
Эксперты протестировали ряд смартфонов, работающих под управлением Android и iOS, и выяснили, что во время подключения к компьютеру с помощью стандартного USB-кабеля устройства автоматически обмениваются определенным набором данных — каким конкретно, зависит от производителя, версии ОС, прошивки устройства. Это может быть имя и тип устройства, название производителя, серийный номер, информация о прошивке, операционной и файловой системах и др.


Объем данных, передаваемых от смартфона к ПК в момент установки соединения по USB


Опасность заключается в том, что эти данные могут использовать киберпреступники, ведь идентификация устройства позволяет определить его уязвимости и получить контроль над ним. Как показал эксперимент «Лаборатории Касперского», это может быть сделано посредством одной из команд модема, выполняющей перезагрузку смартфона в режиме обновления прошивки. В результате этих действий на устройство может быть незаметно установлено приложение для управления файловой системой, которое нельзя удалить стандартными средствами. Пользовательские данные при этом остаются на месте, но гаджет оказывается полностью скомпрометированным. Таким образом, этот метод дает злоумышленникам возможность устанавливать и удалять приложения, копировать сообщения, фото и видео, кэш приложений и файлов, шифровать и удалять данные и т.д.

Случаи краж данных со смартфонов, подключенных к компьютеру, уже известны. Их совершала, например, кибергруппировка «Красный октябрь». Благодаря информации, полученной в результате соединения с USB-портом, злоумышленники определяли модель устройства, используемого жертвой, и проводили атаку с помощью специального эксплойта.

«О том, что смартфон может быть заражен через USB-порт, мир узнал еще в 2014 году на конференции Black Hat, и тем не менее эта проблема все еще не решена. Владельцы мобильных устройств могут серьезно пострадать, ведь таким образом в систему можно внедрить все что угодно — от рекламного ПО до программы-шифровальщика. Это может сделать даже непрофессиональный хакер, ведь необходимую информацию легко можно найти в Сети. Особенно таких атак следует опасаться сотрудникам крупных компаний, ответственным за принятие решений», — рассказывает Алексей Комаров, исследователь «Лаборатории Касперского».

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru