



Выявлен способ заражения смартфонов через USB зарядку

Выявлен способ заражения смартфонов через USB зарядку

Выявлен способ заражения смартфонов через USB зарядку

«Лаборатория Касперского» провела эксперимент, доказывающий, что заряжать смартфоны через USB-порты компьютеров не так уж безопасно, поскольку это открывает путь в систему злоумышленникам и может привести к краже данных и заражению устройства вредоносным ПО.

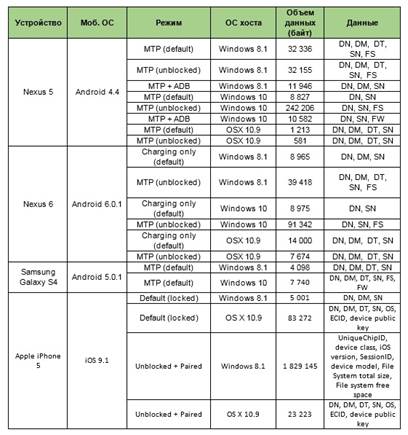
Эксперты протестировали ряд смартфонов, работающих под управлением Android и iOS, и выяснили, что во время подключения к компьютеру с помощью стандартного USB-кабеля устройства автоматически обмениваются определенным набором данных — каким конкретно, зависит от производителя, версии ОС, прошивки устройства. Это может быть имя и тип устройства, название производителя, серийный номер, информация о прошивке, операционной и файловой системах и др.


Объем данных, передаваемых от смартфона к ПК в момент установки соединения по USB


Опасность заключается в том, что эти данные могут использовать киберпреступники, ведь идентификация устройства позволяет определить его уязвимости и получить контроль над ним. Как показал эксперимент «Лаборатории Касперского», это может быть сделано посредством одной из команд модема, выполняющей перезагрузку смартфона в режиме обновления прошивки. В результате этих действий на устройство может быть незаметно установлено приложение для управления файловой системой, которое нельзя удалить стандартными средствами. Пользовательские данные при этом остаются на месте, но гаджет оказывается полностью скомпрометированным. Таким образом, этот метод дает злоумышленникам возможность устанавливать и удалять приложения, копировать сообщения, фото и видео, кэш приложений и файлов, шифровать и удалять данные и т.д.

Случаи краж данных со смартфонов, подключенных к компьютеру, уже известны. Их совершала, например, кибергруппировка «Красный октябрь». Благодаря информации, полученной в результате соединения с USB-портом, злоумышленники определяли модель устройства, используемого жертвой, и проводили атаку с помощью специального эксплойта.

«О том, что смартфон может быть заражен через USB-порт, мир узнал еще в 2014 году на конференции Black Hat, и тем не менее эта проблема все еще не решена. Владельцы мобильных устройств могут серьезно пострадать, ведь таким образом в систему можно внедрить все что угодно — от рекламного ПО до программы-шифровальщика. Это может сделать даже непрофессиональный хакер, ведь необходимую информацию легко можно найти в Сети. Особенно таких атак следует опасаться сотрудникам крупных компаний, ответственным за принятие решений», — рассказывает Алексей Комаров, исследователь «Лаборатории Касперского».

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru