



Исследователь обнаружил, что Instagram уязвим перед обычным брутфорсом

Исследователь обнаружил, что Instagram уязвим перед обычным брутфорсом

Исследователь обнаружил, что Instagram уязвим перед обычным брутфорсом

Бельгиец Арне Свиннен (Arne Swinnen) обнаружил сразу две опасные уязвимости в Instagram. Обе проблемы позволяли осуществить брутфорс-атаку на подбор пароля. Один баг был найден в приложении Instagram для Android, а второй скрывался на странице регистрации instagram.com.

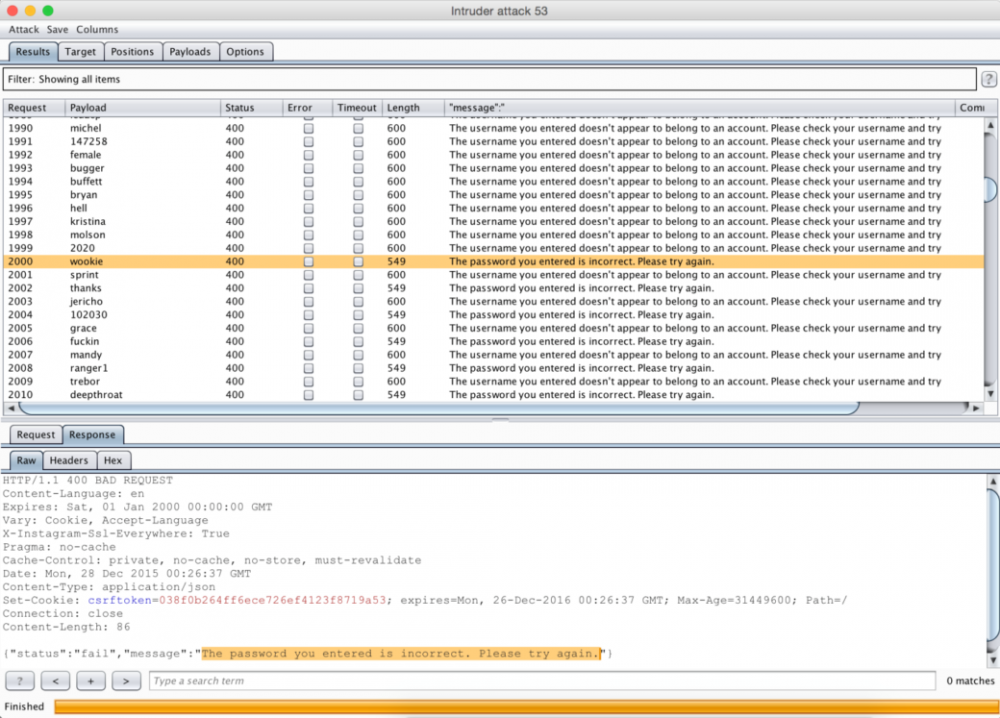
Первую уязвимость исследователь обнаружил еще в декабре 2015 года. Свиннен выяснил, что официальное Android-приложение Instagram допускает 1000 попыток аутентификации с одного IP-адреса и лишь после этого отображает сообщение «введенное имя пользователя не относится к данному аккаунту». Однако после двухтысячной попытки этот ответ исчезает, и система возвращает начинает чередовать один reliable response (верен пароль или неверен) и один unreliable response (неправильное имя пользователя), сообщает xakep.ru.

Свиннен пишет, что атакующему достаточно создать простой скрипт, который будет обращаться к приложению вплоть до получения reliable response. Сам исследователь такой proof-of-concept написал и протестировал с его помощью перебор 10 000 паролей для тестового аккаунта. Более того, атакующий может войти в скомпрометированный в ходе такой атаки акканут с того же самого IP-адреса, который только что использовался для брутфорса. То есть никаких дополнительных мер защиты у Instagram попросту нет.


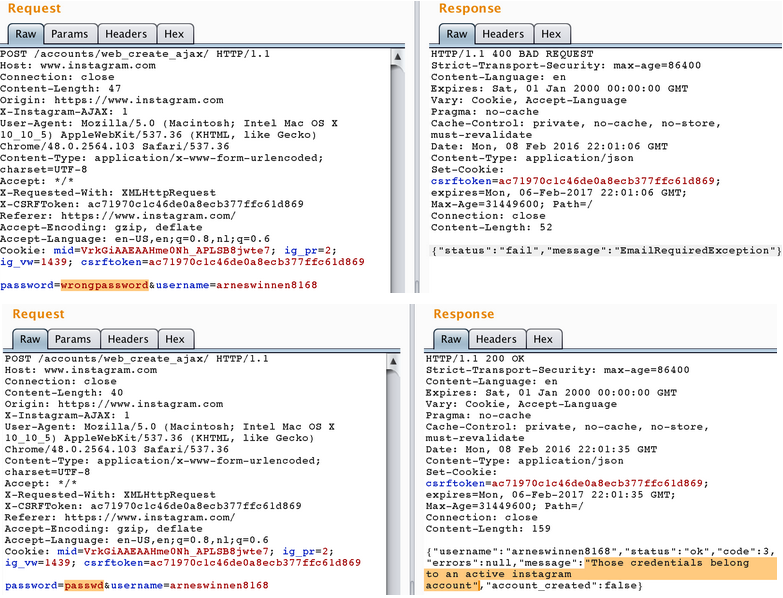
Вторую уязвимость Свиннен обнаружил в феврале 2016 года, на сайте Instagram. Исследователь зарегистрировал тестовый аккаунт в социальной сети, а затем перехватил запрос, отправленный при регистрации на сервер Instagram. Когда он попробовал воспроизвести этот запрос, зарегистрировав еще один аккаунт, в ответ ему пришло сообщение: «Эти учетные данные принадлежат активному аккаунту Instagram».


Так как никаких ограничений нет, атакующему достаточно написать скрипт, который будет отправлять серверу Instagram бесконечные запросы и перебирать различные комбинации логинов и паролей. Как только совпадение будет найдено, сервер сообщит, что данные принадлежат активному аккаунту.

Facebook, которая владеет Instagram, уже устранила обе проблемы. Также Свиннен сообщает, что политика создания паролей в Instagram претерпела небольшие изменения, и теперь нельзя использовать самые простые и глупые варианты, вроде «password» или «123456».

За свои находки Свиннен получил $5000 по программе bug bounty, и это не первый раз, когда исследователь удостоился вознаграждения от социальной сети. В марте 2016 года Свиннен уже находил проблемы в Instagram, которые вообще позволяли перехватить контроль над чужой учетной записью. Тогда исследователь тоже заработал $5000.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru