



Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

В конце прошлой недели разработчики браузера Opera рассказали, что отныне их продукт будет оснащаться не только встроенным блокировщиком рекламы, но также встроенным VPN. Пока все радовались этому известию, польский исследователь Михал Шпачек (Michal Špacek) внимательно изучил исходные коды и уверяет, что на самом деле, новая опция, это вовсе не VPN.


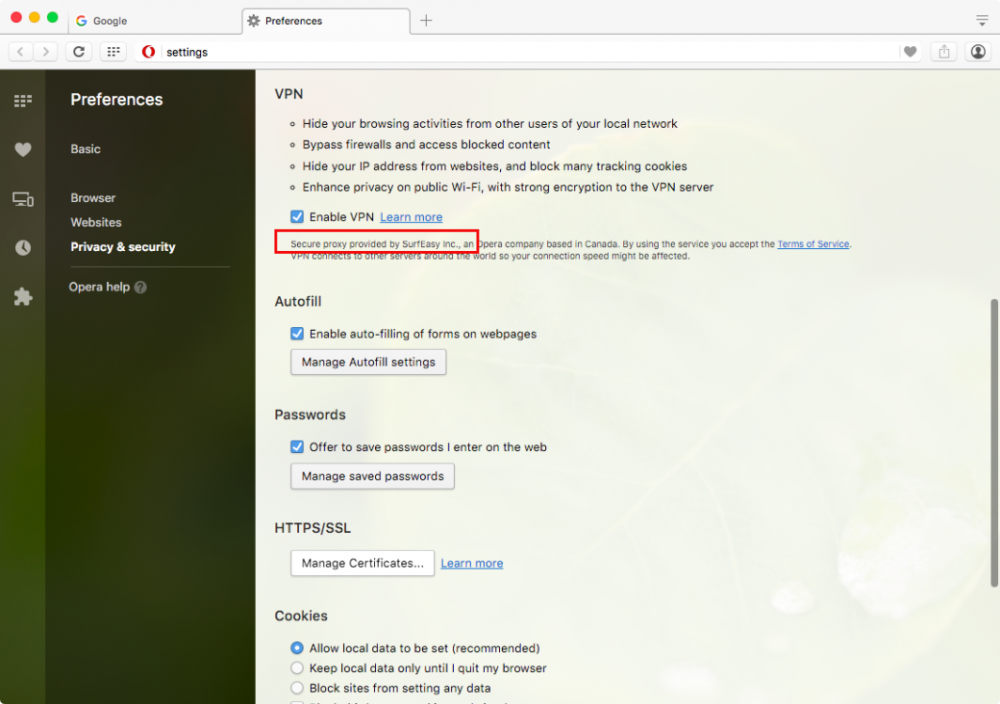
Внимание польского PHP разработчика привлекла строка в окне настроек Opera. На странице конфигурации VPN написано: «Защищенный прокси предоставлен компанией SurfEasy Inc.» (Secure proxy provided by SurfEasy Inc.). Использование слова «прокси» в данном контексте насторожило Шпачека, и он решил разобраться, как именно функционирует новый VPN Opera, пишет xakep.ru.

Подробный итог своих изысканий Шпачек опубликовал на GitHub, ознакомиться с ним может любой желающий. Исследователь пишет:

«Этот “VPN” Opera, по сути, просто переконфигурированный HTTP/S прокси, который защищает только трафик между Opera и прокси, не более того. Это не VPN. В настройках они сами называют эту функцию “защищенным прокси” (а также именуют ее VPN, конечно)».

Шпачек полагает, что такая подмена понятий может создать у пользователей ощущение ложной безопасности, тогда как на самом деле браузер защитит только HTTP и HTTPS трафик, а для использования других протоколов всё же стоит озаботиться настоящим VPN.

Разработчики браузера подтверждают правоту исследователя. Команда Opera пишет в официальном блоге:

«Мы называем наш VPN “браузерным VPN”. Под капотом у этого решения – защищенные прокси, работающие в разных уголках мира, через которые проходит весь трафик браузера, в зашифрованном должным образом виде. [Наше решение] не работает с трафиком других приложений, как системные VPN, но, в конце концов, это лишь браузерный VPN».

Также стоит сказать, что Шпачек, а также другие разработчики и исследователи уже заметили, что Opera раскрывает реальный IP-адрес пользователя, даже если тот включил функцию VPN. Дело в известной проблеме с WebRTC, которая затрагивает и другие браузеры. Фактически, чтобы обезопасить себя, нужно отключить WebRTC. В Opera, к примеру, это можно осуществить при помощи аддона WebRTC Leak Prevent, впрочем пользователи официальных форумов сообщают, что даже эта мера помогает не до конца. Аддон скрывает локальный IP-адрес, оставляя публичный видимым.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru