



Хакеры обманули производителя антивирусов с помощью взяток и хитрости

Хакеры обманули производителя антивирусов с помощью взяток и хитрости

Хакеры обманули производителя антивирусов с помощью взяток и хитрости

Запутанную мошенническую схему разоблачили специалисты компании Check Point. Хакеры сумели обойти защиту крупнейшего китайского производителя антивирусного ПО — Qihoo 360. Для достижения своей цели злоумышленники использовали подкуп и стеганографию, и в итоге смогли воровать деньги со счетов платежной платформы Alipay, принадлежащей Alibaba Group.

Создать вредоносное ПО для мобильных устройств, пожалуй, проще, чем придумать работающую схему его массового распространения. Неизвестным хакерам из Китая блестяще удалось и то и другое.

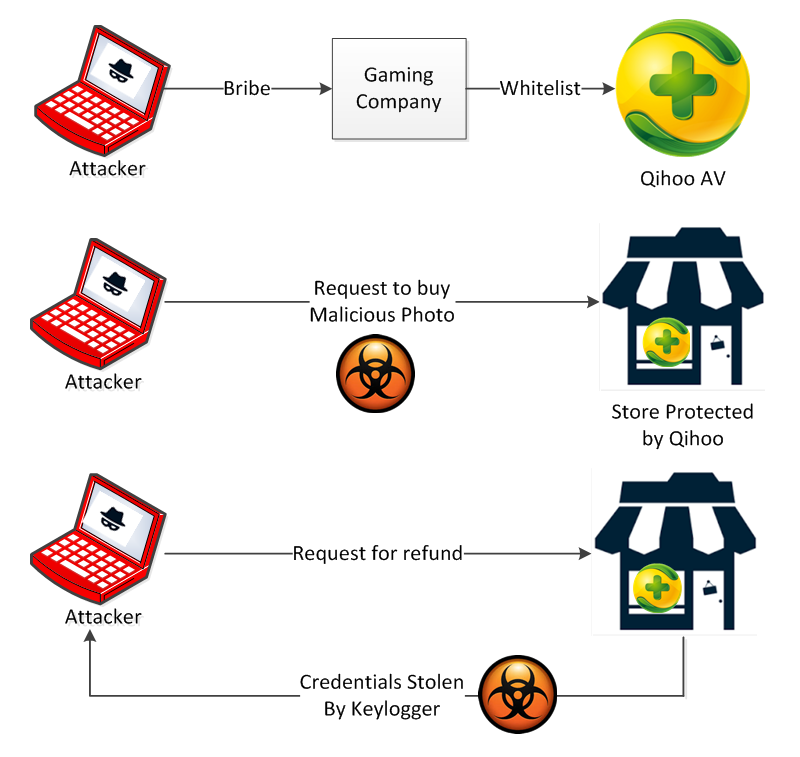
Так как на китайском рынке большой проблемой являются бесплатные антивирусные продукты компании Qihoo 360, злоумышленники сосредоточили усилия на их обходе. Аналитики Check Point пишут, что хакеры подкупили представителей неназванной фирмы-разработчика игр для мобильных платформ. Так как данная фирма существует давно и всегда была на хорошем счету у Qihoo 360, — ее новые приложения попадали в «белые списки» антивирусных продуктов без тщательных проверок, почти автоматически. Именно этой особенностью и воспользовались хакеры, внедрив свой код в легитимное приложение фирмы, сообщает xakep.ru.

Малварь распространялась через сторонние магазины приложений, под видом обычной игры и не вызывала срабатывания антивируса, потому как числилась в списке доверенных. Легко проникая на устройства, вредонос, тем не менее, не атаковал своих жертв, план злоумышленников вообще был куда более глобальным.


Схема атаки

Qihoo


Основной целью хакеров являлись продавцы сайта Taobao.com – китайского аналога Ebay. Тем, кто никогда не сталкивался с Taobao, могут понадобиться дополнительные объяснения относительно работы сайта. Дело в том, что торговая площадка использует весьма оригинальную схему покупки товаров. Чтобы заказать понравившуюся вещь у продавца, пользователь отправляет ему картинку лота через специальный мессенджер AliWangwang. Продавец одобряет сделку, и оплата товара осуществляет через платежную систему Alipay.

Широко распространившаяся малварь рассылала продавцам с Taobao безобидные на первый взгляд картинки товаров, взятые из настоящих магазинов. Злоумышленники применили для данного этапа атаки стеганографию: в изображения был встроен вредоносный код. Когда продавец открывал такую картинку, малварь выполнялась, и на устройство устанавливался кейлоггер. Так как малварь по-прежнему была частью приложения из белого списка, продукты Qihoo 360 игнорировали атаку, не обращая внимания на кейлоггер, притаившийся в коде изображений.

Чтобы заставить продавца залогиниться в Alipay, вскоре после установки кейлоггера, злоумышленники инициировали процедуру возврата средств. Как только жертва вводила учетные данные своего аккаунта Alipay, они тут же перехватывались кейлоггером и попадали в руки атакующих. Затем злоумышленники выводили все средства со скомпрометированного счета.

В заключение специалисты Check Point пишут, что данный случай – яркая иллюстрация того, что даже примитивная малварь может обойти надежные системы защиты, если дать взятку нужному человеку. Эксперты в очередной раз рекомендуют устанавливать приложения только из официальных магазинов, и называют практику добавления программ в «белые списки» весьма спорной.

В России впервые осудили за пропаганду наркотиков в интернете

В России впервые вынесли приговор по новой уголовной статье о пропаганде наркотиков в интернете. Жителя Оренбурга оштрафовали на 100 тыс. рублей, а его мобильный телефон конфисковали в доход государства. Приговор уже вступил в силу.

Схема выглядела как подработка мечты для человека, который решил вообще не задавать вопросов, сообщает ТАСС со ссылкой на Центральный районный суд Оренбурга.

Мужчине написали в мессенджере и предложили расклеивать листовки, выплачивая по 10 рублей за каждую. Он получил изображение объявления о работе с QR-кодом, распечатал его дома и разместил на фасаде здания.

Вот только QR-код и указанная в листовке ссылка вели на ресурс с вакансиями, связанными в том числе с распространением наркотиков. Десять рублей за объявление в итоге превратились в уголовное дело, шестизначный штраф и прощание со смартфоном.

Ранее мужчину уже дважды в течение года привлекали к административной ответственности за незаконную рекламу наркотиков. Именно повторность позволила квалифицировать новое нарушение по статье 230.3 УК РФ. Отягчающим обстоятельством суд признал рецидив преступлений.

Обвиняемый признал вину и попросил рассмотреть дело в особом порядке. Суд также учёл его раскаяние и содействие расследованию, назначив минимальный предусмотренный статьёй штраф.

Статья 230.3 УК РФ действует с 1 марта. Она вводит уголовную ответственность за пропаганду наркотиков в интернете для тех, кого за последний год уже как минимум дважды наказывали административно за аналогичные действия либо кто имеет судимость по этой статье.

Максимальное наказание — до двух лет лишения свободы. Также нарушителю могут назначить штраф от 100 до 300 тыс. рублей, обязательные, исправительные или принудительные работы либо ограничение свободы.

RSS: Новости на портале Anti-Malware.ru