



Полиция Японии нашла данные 18 млн человек на сервере китайских хакеров

Полиция Японии нашла данные 18 млн человек на сервере китайских хакеров

Полиция Японии нашла данные 18 млн человек на сервере китайских хакеров

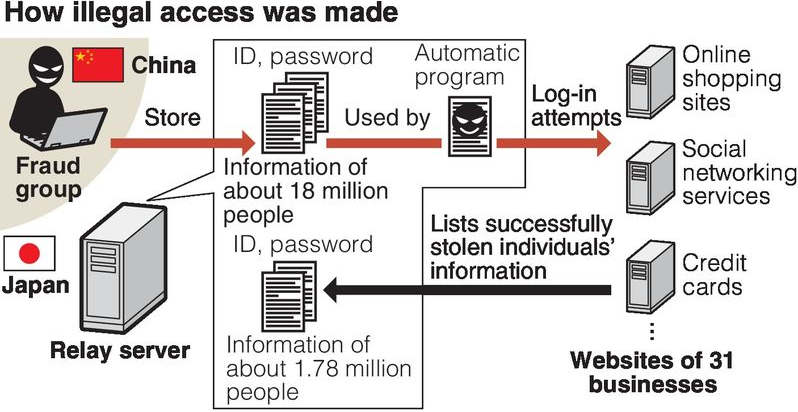
Еще в ноябре 2015 года полиция Токио прекратила деятельность компании Nicchu Shinsei Corp., арестовала ее президента, а также нескольких сотрудников. Тогда компанию заподозрили в пособничестве китайским хакерам. Как оказалось – не зря. Расследование выявило на одном из серверов  учетные данные 18 миллионов человек.

Японское издание The Yomiuri Shimbun сообщает, что токийская полиция обнаружила на сервере компании Nicchu Shinsei личные данные 18 млн пользователей. Компания агрегировала и хранила как чужие логины и пароли, так и имена, даты рождения и прочую личную информацию.

Приблизительно 1,78 млн обнаруженных учетных записей принадлежат пользователям японского Yahoo. Также жертвами кражи персональных данных стали пользователи e-commerce компании Rakuten, Twitter, Facebook и так далее. Всего в списке фигурирует 31 популярный ресурс.

Правоохранительные органы уже уведомили все пострадавшие компании о проблеме, и те, в свою очередь, начали принимать меры: оповещать пользователей об утечке информации. Японский филиал Yahoo и вовсе обнулил пароли всех пострадавших, сообщает xakep.ru.


Схема сотрудничества и атак Nicchu Shinsei и китайских хакеров

scheme


В ноябре 2015 года, после прекращения деятельности Nicchu Shinsei, полиция не раскрывала практически никаких подробностей, но теперь правоохранительные органы пояснили, в чем дело. Компанию Nicchu Shinsei подозревают в предоставлении китайским хакерам украденных учетных данных пользователей со всего мира, а также услуг прокси. Китайские злоумышленники использовали эти данные для фишинговых атак, под чужими именами они заманивали новых жертв на вредоносные сайты. Атаки длились с июня по ноябрь 2015 года.

Также следствие выявило, что мощности компании Nicchu Shinsei использовались для нелегальных переводов денежных средств, затрагивающих более 10 различных финансовых организаций. Кроме того, на сервере обнаружили инструмент, который занимался автоматическим перебором чужих учетных данных: пытался войти в чужие аккаунты, используя имеющиеся логин и пароль.

Откуда Nicchu Shinsei и китайские хакеры взяли такое количество учтенных данных? Как оказалось, эта база — не сводный  результат других утечек, как можно было бы предположить. Следователи заметили, что практически все пострадавшие пользовались популярным в Китае мессенджером, чье название не раскрывается. Теперь японская полиция собирается подключить к расследованию Интерпол, чтобы допросить операторов этого приложения.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru