



Symantec: за год количество банковских троянов снизилось на 73%

Symantec: за год количество банковских троянов снизилось на 73%

Symantec: за год количество банковских троянов снизилось на 73%

Специалисты компании Symantec опубликовали аналитический отчет (PDF), посвященный различным финансовым угрозам 2015 года. По их данным, основным способом распространения такой малвари по-прежнему остаются документы Microsoft Office, содержащие вредоносные макросы.

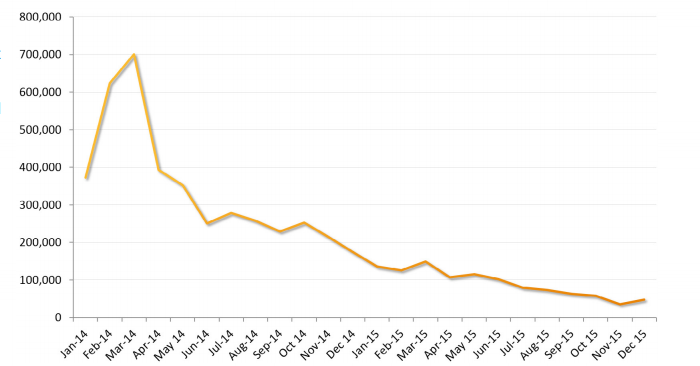
Общее число банкеров при этом значительно сократилось, снизившись на 73% по сравнению с предыдущим годом.


Снижение количества банковских троянов

Bankers2


Невзирая на значительное снижение числа угроз, специалисты не видят в этом поводов для радости. Согласно отчету, уровень сложности малвари только растет, а приемы социальной инженерии, применяемые злоумышленниками, становятся все изощреннее.

Для распространения вредоносов злоумышленники по-прежнему полагаются на спамерские рассылки. Их письма содержат опасные вложения (в основном документы Microsoft Office), которые при запуске инициируют загрузку малвари. Microsoft определенно вовремя озаботилась функцией блокировки макросов в Office 2016.

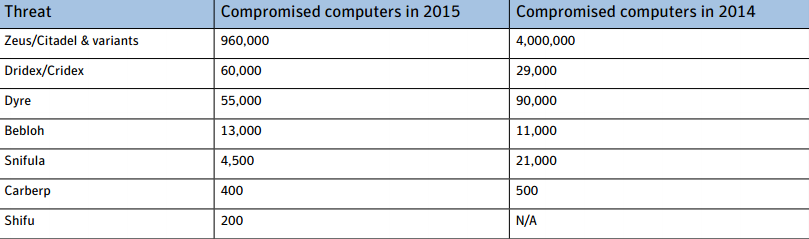
Всего за 2015 год специалисты Symantec обнаружили 656 различных банковских троянов, которые атаковали 547 банков в 49 странах мира. Наиболее распространенным и опасным среди банкеров по-прежнему остается Dridex, атаковавший сразу 315 финансовых учреждений. Также в списке наиболее распространенных угроз фигурируют Citadel, Zeus, Snifula, Dyre, Bebloh, Shifu и Carberp, пишет xakep.ru.


Лидеры по количеству заражений

Bankers


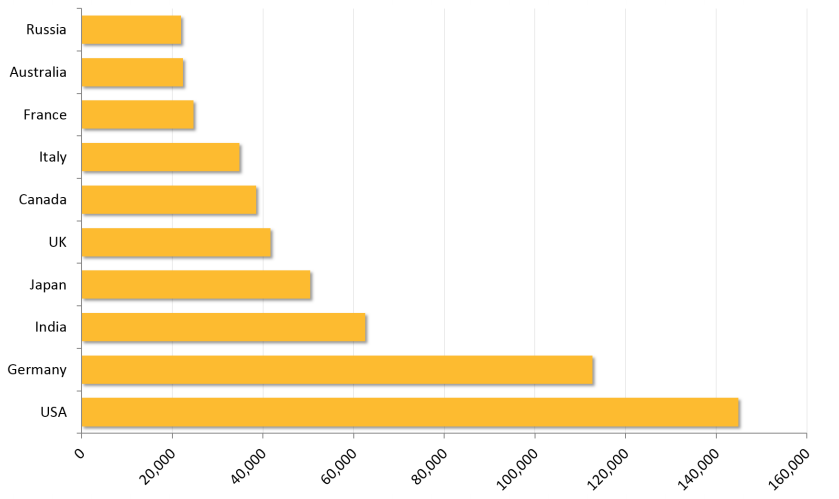
В отчете сказано, что наибольший интерес для атакующих представляют банки США, они лидируют по количеству атак со значительным отрывом. Помимо американских банков злоумышленники интересуются учреждениями из Германии, Индии, Японии, Великобритании, Канады, Италии, Франции, Австралии и России.


Распределение атак по странам

county


Также специалисты Symantec отмечают, что цена украденных банковских аккаунтов на черном рынке зависит от количества средств на счету. Как правило, цена аккаунта составляет 5-10% от баланса счета.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru