



Один из сайтов Microsoft разглашал данные пользователей

Один из сайтов Microsoft разглашал данные пользователей

Один из сайтов Microsoft разглашал данные пользователей

Исследователь Крис Викери (Chris Vickery) известен тем, что постоянно находит в сети уязвимые базы данных. Именно Викери обнаружил компрометацию данных 13 млн пользователей MacKeeper, 35 000 уязвимых баз MongoDB и утечку информации о 191 млн американских избирателей.

На этот раз эксперт рассказал, что аналогичным проблемам подвержены даже ресурсы Microsoft.

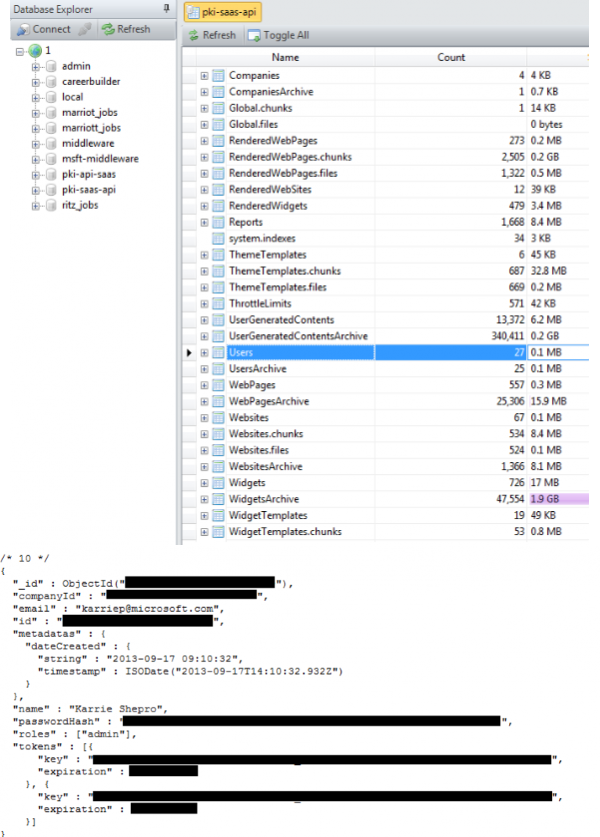
Сообщается, что теперь Викери нашел уязвимость в мобильной версии сайта Careers Microsoft. Созданием ресурса занималась сторонняя фирма Punchkick Interactive, которую Microsoft наняла в качестве подрядчика. Викери обнаружил, что база MongoDB была доступна через интернет, не была защищена паролем, а также атакующие имели возможность внести изменения в содержимое БД, пишет xakep.ru.

Теоретически, имея права на запись, злоумышленники могли внедрить на сайт вредоносный код, а затем осуществлять drive-by загрузки и другие неприятные атаки.


Кроме того, уязвимая БД не только допускала утечку данных пользователей, зарегистрированных на мобильном портале Careers Microsoft, но и раскрывала данные других клиентов компании, к примеру, сетей отелей Marriott и Ritz-Carlton.

Викери сообщил, что разработчики Punchkick Interactive устранили проблему оперативно — спустя всего час после получения сообщения об уязвимости. Тем не менее, исследователь отмечает, что этот случай доказывает: от подобных проблем не защищены даже крупнейшие игроки рынка. Такие уязвимости могут быть даже не их виной, ведь крупные компании часто нанимают сторонних подрядчиков.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru