


ЛК предупреждает клиентов служб доставки о волне мошеннических писем

ЛК предупреждает клиентов служб доставки о волне мошеннических писем

С приближением новогодних праздников традиционно повышается спрос на услуги доставки, что активно используют в своих целях злоумышленники. Специалисты «Лаборатории Касперского» наблюдают рост мошеннических рассылок, маскирующихся под сообщения крупных известных курьерских компаний, таких как DHL и FedEx. 

Злоумышленникам играет на руку наличие таких удобных сервисов, как уведомления по электронной почте и система трекинга посылок. Они имитируют сообщения от этих сервисов, чтобы убедить доверчивых пользователей скачать вредоносную программу или ввести конфиденциальные данные на поддельном сайте, искусно выдающем себя за настоящий.


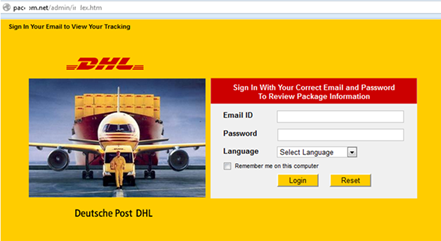
Пример фишингового сайта, на который попадает пользователь, переходящий по ссылке из мошеннического письма


Фишинговые письма очень похожи на реальные уведомления, поскольку в них моделируются типовые ситуации. Например, в одной из обнаруженных «Лабораторией Касперского» рассылок адресата просили заполнить и подписать форму доставки для получения посылки. К письму был прикреплен документ, на деле являющийся вредоносной программой. В другой рассылке сообщалось, что посылка уже якобы находится в офисе, но не может быть доставлена курьером, поскольку адрес написан неразборчиво. Получателя просили в течение 48 часов перейти по ссылке, ведущей на фишинговый сайт, и ввести номер посылки на странице трекинга, иначе она будет возвращена обратно. Это излюбленный прием мошенников — они стремятся убедить пользователя, что ответить на письмо нужно срочно, разными способами пытаются напугать его и заставить немедленно среагировать так, как это выгодно им.

«Чтобы не распрощаться в предпраздничной суете с важными данными, не теряйте бдительность. Мы рекомендуем доверить свое устройство надежному антивирусному ПО с защитой от фишинга, но нужно помнить также об элементарных правилах безопасности. Не стоит переходить по ссылкам в сообщениях из электронной почты, лучше вручную набрать адрес нужного сайта в браузере и внимательно проверить адресную строку страницы ввода конфиденциальных данных. Если что-то в адресе или оформлении сайта кажется подозрительным, стоит хорошо подумать, вводить ли на нем личную информацию», — предостерегает Андрей Костин, старший контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru