


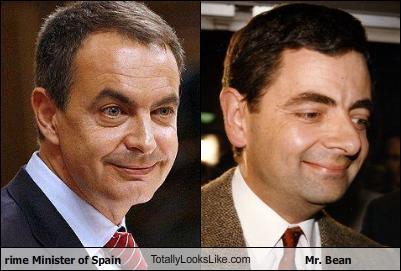

Хакеры заменили премьера Испании на мистера Бина

Хакеры заменили премьера Испании на мистера Бина

...

 Из-за уязвимости в системе безопасности сайта, посвященного испанскому председательству в
Евросоюзе, в понедельник на нем появилась фотография комического
персонажа Мистера Бина. Испания заняла ротационный пост председателя ЕС 1 января и
создала официальный сайт, посвященный деятельности страны в этой
должности. 

Согласно скриншоту, опубликованному журналистами, в понедельник на
сайте появилось лицо широко улыбающегося мистера Бина в исполнении
британского комика Роуэна Аткинсона. Мистер Бин приветствовал
посетителей сайта словами "Hi there" ("Привет").

Информация о взломе очень быстро распространилась в интернете, и
уже через час число обращений к взломанному сайту достигло критической
массы, и сервер повис.

Выходка хакеров
связана с тем, что, по мнению многих, манеры и внешность испанского
премьера Хосе Луиса Родригеса Сапатеро похожи на Мистера Бина.

По заявлению представителя испанского правительства, неизвестные
шутники с помощью межсайтового скриптинга подменили изображение главной
страницы на лицо британского комика. На сохранности информации это не
отразилось.

Источник 

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru