


Найдена уязвимость в устройствах D-Link DGS-1210

Найдена уязвимость в устройствах D-Link DGS-1210

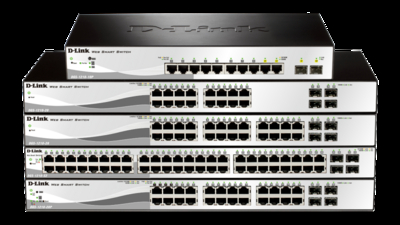
Независимый ИБ-эксперт Варанг Амин (Varang Amin), совместно с главным архитектором компании Elastica Cloud Threat Labs Адитьей Судом (Aditya Sood), рассказали на конференции ToorCon о том, что им удалось обнаружить уязвимость в свитчах DGS-1210 из линейки Gigabit Smart Switches компании D-Link.

Пока исследователи не разглашают детальной информации о найденной уязвимости, но описываю баг в общих чертах. Данная модель коммутаторов может хранить бекап (в состав которого входят логи, прошивка и файлы конфигурации) как на веб-сервере, так и во флеш-памяти самого устройства. Проблема в том, что нормального механизма авторизации и аутентификации при этом не предусмотрено, что позволяет атакующему получить доступ к бекапу, где бы тот ни хранился — в памяти или на сервере. Дело в том, что получить доступ к файлам, хранящимся в памяти, можно, просто зная IP-адрес устройства, а попасть в корневую директорию веб-сервера тоже не слишком сложно, передает xakep.ru.

«Как правило, когда включена опция бекапа, логи и файлы конфигурации хранятся на флеш-накопителе. Логи включены по умолчанию на многих устройствах, и большинство системных администраторов настраивают систему таким образом, чтобы скачать эти файлы можно было легко и быстро, — рассказал Суд изданию SecurityWeek.  — Как только файл конфигурации попал в руки атакующего, вся информация о коммутаторе в его распоряжении. Он может, к примеру, загрузить конфигурацию на другой свитч (купленный с рук), чтобы добраться до деталей. Логи же содержат информацию о клиентах, которые обращались к устройству, и другие данные, связанные с инфраструктурой. Компрометация коммутаторов может привести к чудовищным последствиям, так как атакующий сможет, фактически, контролировать весь поток трафика».

Эксперты сообщают, что обратились с данной проблемой в компанию D-Link еще в начале октября 2015 года, однако компания до сих пор не выпустила исправление. Амин и Суд решили дать D-Link еще время и пока не обнародовали подробностей о своем открытии.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru