

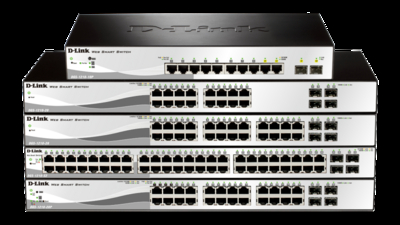

Найдена уязвимость в устройствах D-Link DGS-1210

Найдена уязвимость в устройствах D-Link DGS-1210

Независимый ИБ-эксперт Варанг Амин (Varang Amin), совместно с главным архитектором компании Elastica Cloud Threat Labs Адитьей Судом (Aditya Sood), рассказали на конференции ToorCon о том, что им удалось обнаружить уязвимость в свитчах DGS-1210 из линейки Gigabit Smart Switches компании D-Link.

Пока исследователи не разглашают детальной информации о найденной уязвимости, но описываю баг в общих чертах. Данная модель коммутаторов может хранить бекап (в состав которого входят логи, прошивка и файлы конфигурации) как на веб-сервере, так и во флеш-памяти самого устройства. Проблема в том, что нормального механизма авторизации и аутентификации при этом не предусмотрено, что позволяет атакующему получить доступ к бекапу, где бы тот ни хранился — в памяти или на сервере. Дело в том, что получить доступ к файлам, хранящимся в памяти, можно, просто зная IP-адрес устройства, а попасть в корневую директорию веб-сервера тоже не слишком сложно, передает xakep.ru.

«Как правило, когда включена опция бекапа, логи и файлы конфигурации хранятся на флеш-накопителе. Логи включены по умолчанию на многих устройствах, и большинство системных администраторов настраивают систему таким образом, чтобы скачать эти файлы можно было легко и быстро, — рассказал Суд изданию SecurityWeek.  — Как только файл конфигурации попал в руки атакующего, вся информация о коммутаторе в его распоряжении. Он может, к примеру, загрузить конфигурацию на другой свитч (купленный с рук), чтобы добраться до деталей. Логи же содержат информацию о клиентах, которые обращались к устройству, и другие данные, связанные с инфраструктурой. Компрометация коммутаторов может привести к чудовищным последствиям, так как атакующий сможет, фактически, контролировать весь поток трафика».

Эксперты сообщают, что обратились с данной проблемой в компанию D-Link еще в начале октября 2015 года, однако компания до сих пор не выпустила исправление. Амин и Суд решили дать D-Link еще время и пока не обнародовали подробностей о своем открытии.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru