

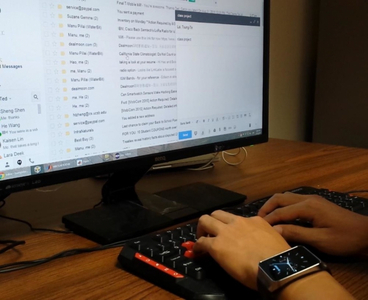

Через умные часы можно прочитать пароль жертвы по движению кисти

Через умные часы можно прочитать пароль жертвы по движению кисти

Носимые устройства все более популярны у пользователей. В последнее время пошла мода на фитнес-браслеты и умные часы. У часов есть два ценных свойства: 1) возможность установки сторонних приложений; 2) встроенные гироскопы с API для снятия показаний.

Этого достаточно для создания шпионского приложения, чтобы отслеживать нажатие клавиш. В современных мобильных ОС программные интерфейсы позволяют считывать показания акселерометра и гироскопа до 200 раз в секунду, пишет xakep.ru.

Получая информацию с сенсоров и перемещении запястья в пространстве, можно приблизительно угадывать, какие именно кнопки нажимает рука на клавиатуре. Правда, это лишь одна рука, но информации о половине символов из пароля уже достаточно, чтобы значительно упростить подбор пароля целиком.

Именно такое приложение под названием Motion Leaks through Smartwatch Sensors (MoLe) разработали студенты с факультета электрической и вычислительной техники университета штата Иллинойс под руководством профессораРомита Роя Чоудхури (Romit Roy Choudhury). Программа строит виртуальную 2D-карту клавиатуры, замеряет время между каждым нажатием и вектор смещения кисти, на основании чего предполагает, какая клавиша нажата.

Видео демонстрирующее принцип взлома

Разработанная программа работает для часов Samsung Gear Live, но никто не мешает адаптировать ее для другой модели умного гаджета.

Шпионский софт маскируется под какой-нибудь стандартный шагомер и получает доступ ко всем необходимым сенсорам, акселерометру и гироскопу, а заодно к личной информации пользователя, в том числе к электронным письмам, поисковым запросам и другим конфиденциальным документам.

Исследовательская работа получила грант Национального научного фонда США и была представлена на конференции MobiCom 2015 в начале сентября 2015 года.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru