


Софт для фильтрации трафика и цензуры приносит миллиарды долларов

Софт для фильтрации трафика и цензуры приносит миллиарды долларов

Усиление государственной цензуры и активности разведывательных служб в интернете требует современных технических средств для мониторинга трафика. Неудивительно, что бурными темпами растет мировой рынок систем DPI (Deep Packet Inspection), технологий глубокой фильтрации трафика на уровне пакетов.

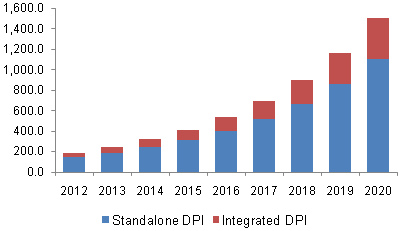
7 сентября 2015 года компания Hexa Research опубликовала 179-страничный аналитический отчет стоимостью 3960 фунтов стерлингов, в котором подробно изучается мировой рынок систем DPI, пишет xakep.ru.

Анализ выполнен отдельно для интегрированных систем DPI и независимых систем DPI. Приводится объём заказов от крупнейших клиентов: государственных агентств разных стран, интернет-провайдеров и других. Оценка объёма рынка и прогнозные показатели публикуются за период с 2013 по 2020 годы.

Хотя это платный отчёт, но можно найти открытые данные по рынку DPI. Например, в европейских странах продажи (регион EMEA включает в себя также Ближний Восток и Африку) годовой объем рынка приближается к полумиллиарду долларов.


По прогнозу, к 2020 году рынок систем DPI вырастет до $4,71 млрд.

Ключевые разработчики коммерческих систем глубокой фильтрации трафика

  • Allot Communications Ltd.
  • Bivio Networks, Inc.
  • Cisco Systems, Inc.
  • cPacket Networks, Inc.
  • Emulex Corporation

Всего в отчёте перечислены 25 разработчиков.

В отличие от брандмауэров, Deep Packet Inspection анализирует не только заголовки пакетов, но и полное содержимое трафика на уровнях модели OSI со второго и выше. DPI принимает решение не только по содержимому пакетов, но и по косвенным признакам, присущим каким-то определенным сетевым программам и протоколам. Для этого может использоваться статистический анализ (например статистический анализ частоты встречи определённых символов, длины пакета и т. д.).

С помощью DPI китайские власти успешно вычисляет в общем интернет-трафике признаки VPN-туннелей и обрезают трафик VPN-сервисов. Интернет-провайдеры используют DPI, например, для удаления лишнего «паразитного» трафика, такого как трафик BitTorrrent.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru