



Уязвимость в песочнице iOS бьет по корпоративным пользователям

Уязвимость в песочнице iOS бьет по корпоративным пользователям

Из-за некорректной реализации песочницы в операционной системе iOS и новой 0-day уязвимости Quicksand могут пострадать сотрудники компаний, где используются системы MDM/EMM для контроля доступа к корпоративным данным, рабочей почте и корпоративным приложениям. Уязвимость затрагивает абсолютно все MDM-клиенты.

Обычно на фирме для каждого сотрудника создаётся аккаунт MDM, а на мобильное устройство устанавливается MDM-клиент. Через него работают все корпоративные приложения, в якобы изолированной безопасной среде, сообщает xakep.ru.

Уязвимость CVE-2015-5749 обнаружили специалисты из компании Appthority Enterprise Mobility Threat Team несколько месяцев назад. Вместе с Apple был разработан патч, который вошел в состав последней версии iOS 8.4.1.


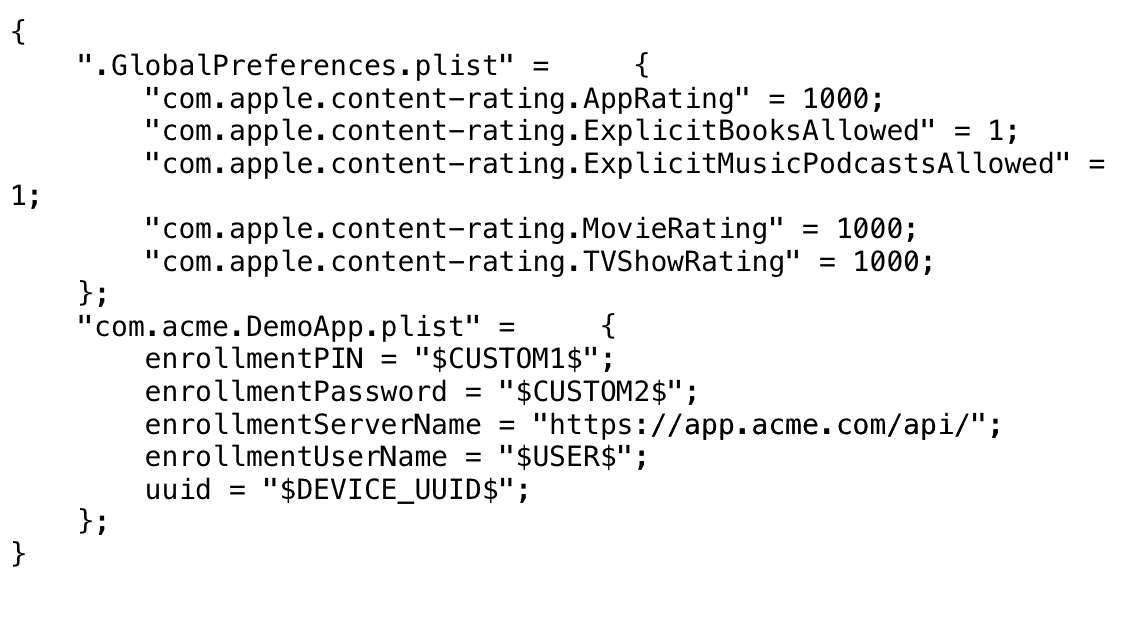
Образец файла конфигурации для приложения внутри MDM


Выход за пределы песочницы происходит после того, как конфигурация пришла на мобильное устройство. Как выяснилось, к файлу с конфигурацией в каталоге /Library/Managed Preferences/mobile/ могут получить доступ любые другие приложения с помощью нехитрого кода:

То есть любое приложение на смартфоне может свободно прочитать пароль от корпоративного клиента и всю остальную информацию из конфигурационных файлов.

Специалисты Appthority считают, что эта уязвимость подходит для массовых атак, распространяя вредоносное приложение через App Store, или для нацеленных атак на конкретную фирму.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru