



Уязвимость в песочнице iOS бьет по корпоративным пользователям

Уязвимость в песочнице iOS бьет по корпоративным пользователям

Из-за некорректной реализации песочницы в операционной системе iOS и новой 0-day уязвимости Quicksand могут пострадать сотрудники компаний, где используются системы MDM/EMM для контроля доступа к корпоративным данным, рабочей почте и корпоративным приложениям. Уязвимость затрагивает абсолютно все MDM-клиенты.

Обычно на фирме для каждого сотрудника создаётся аккаунт MDM, а на мобильное устройство устанавливается MDM-клиент. Через него работают все корпоративные приложения, в якобы изолированной безопасной среде, сообщает xakep.ru.

Уязвимость CVE-2015-5749 обнаружили специалисты из компании Appthority Enterprise Mobility Threat Team несколько месяцев назад. Вместе с Apple был разработан патч, который вошел в состав последней версии iOS 8.4.1.


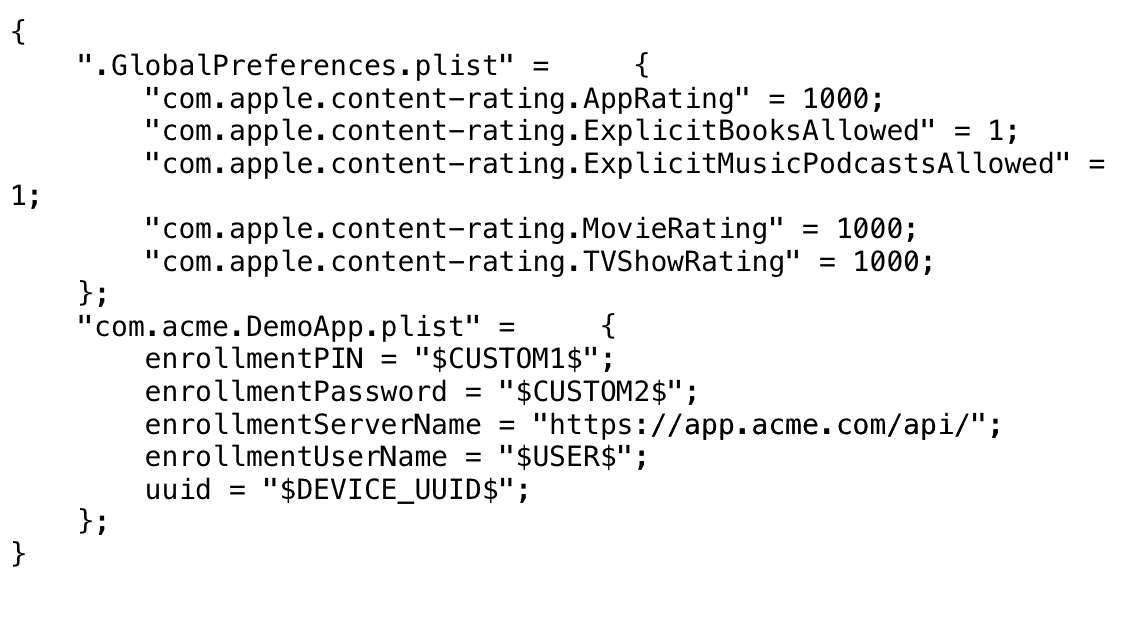
Образец файла конфигурации для приложения внутри MDM


Выход за пределы песочницы происходит после того, как конфигурация пришла на мобильное устройство. Как выяснилось, к файлу с конфигурацией в каталоге /Library/Managed Preferences/mobile/ могут получить доступ любые другие приложения с помощью нехитрого кода:

То есть любое приложение на смартфоне может свободно прочитать пароль от корпоративного клиента и всю остальную информацию из конфигурационных файлов.

Специалисты Appthority считают, что эта уязвимость подходит для массовых атак, распространяя вредоносное приложение через App Store, или для нацеленных атак на конкретную фирму.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru