


Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

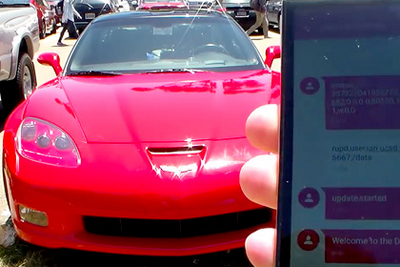
Исследователи Калифорнийского Университета в Сан- Диего обнаружили опасную уязвимость в телеметрических устройствах, встроенных в бортовую систему управления автомобилей марки Chevrolet Corvette. С помощью SMS сообщений злоумышленник сможет управлять автомобилем.

Эксплуатация уязвимости была продемонстрирована вчера на конференции по информационной безопасности Usenix, где специалисты показали способ управления автомобилем Chevrolet Corvette. Отправляя SMS на встроенный ключ-заглушку от Metromile исследователи включали и отключали дворники, установленные на лобовом стекле, тормозить и, наоборот, полностью отключать систему торможения, во время движения автомобиля на низкой скорости.

Телеметрические ключи-заглушки обычно устанавливают страховщики и компании, занимающиеся грузовыми автоперевозками, чтобы иметь возможность измерить эффективность расходования горючего и пройденное расстояние.

Отметим, что хакеры уже преуспели в поиске уязвимостей в программном обеспечении систем управления автомобилей Jeep и Tesla. Она была обнаружена в панели управления мультимедийной системы. Атака на встроенный бортовой компьютер может привести к разрушительным последствиям, так как это позволяет получить «прямой доступ к электронным мозгам» автомобиля. 

Пока специалисты провели  атаку только на Corvette, но они предупреждают, что основная проблема встроенных бортовых компьютеров в том, что, получив доступ к нему, злоумышленник сможет управлять автомобилем со встроенным ключом – заглушкой, установленного в диагностический порт бортового компьютера.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru