

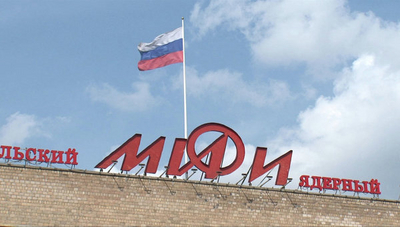

Разработку МИФИ для защиты предприятий от кибератак купят страны БРИКС

Разработку МИФИ для защиты предприятий от кибератак купят страны БРИКС

Созданный специалистами Национального исследовательского ядерного университета МИФИ аппаратно-программный комплекс "Щит", который можно использовать для защиты автоматики промышленных предприятий от кибератак.

Комплекс "Щит" будет поставляться в страны БРИКС, сообщил заместитель руководителя Инжинирингового центра МИФИ Константин Межанков в интервью еженедельнику Российской академии наук "Поиск".

Защита автоматизированных систем управления технологическими процессами (АСУ ТП) от кибератак считается одной из основных проблем в современной промышленности. Последствиями таких атак могут быть нарушение работоспособности АСУ ТП на предприятии, аварии на промышленных объектах и даже техногенные катастрофы. Специалисты во всем мире ищут способы повысить надежность защиты автоматики управления.

"В МИФИ к этой работе были привлечены выпускники факультета кибернетики и информационной безопасности и Центр кибербезопасности. Вместе мы создали продукт "Щит", который закрывает АСУ от несанкционированного внешнего доступа, от любых — хулиганских или диверсионных — аппаратных атак", — сказал Межанков, слова которого приводит издание.

Он добавил, что "Щит" также можно свободно ставить, в частности, на трубопрооды, контролировать прокачку углеводородов, появление врезок и утечек.

Российская группа компаний InfoWatch, работающая в области IT-безопасности, приступает к распространению "Щита" как в России, так и за рубежом, прежде всего в странах БРИКС, сообщил Межанков."При этом надо учесть, что "Щит" нельзя коробкой привезти и подключить — каждый раз от нас к заказчику выезжают специалисты, которые проводят диагностику всех систем здания и на основе аналитики предлагают индивидуальное решение проблемы", — добавил он.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru