


Конфликт хакерских групп приводит к раскрытию новой киберкампании

Конфликт хакерских групп приводит к раскрытию новой киберкампании

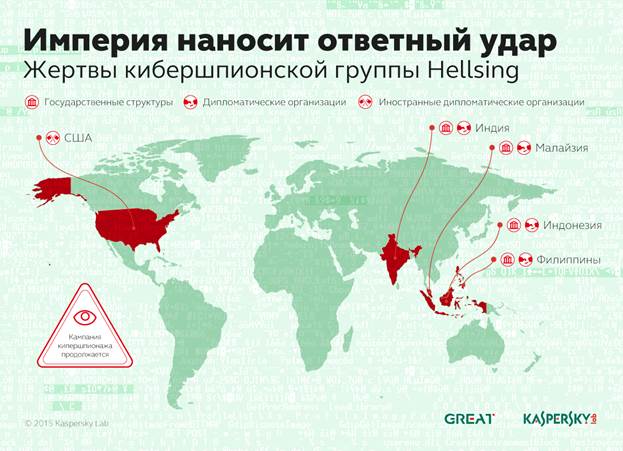
В марте этого года эксперты «Лаборатории Касперского» обнаружили нетипичную таргетированную атаку, целью которой стали также киберпреступники – азиатская группировка Naikon. Расследование цепочки событий не только привело к обнаружению группы хакеров, стоящей за атакой, но и позволило установить, что ее главными целями являются государственные службы, а также дипломатические миссии в Азии и США.

Рассылки писем с вредоносными вложениями – вполне обычная тактика заражения потенциальных жертв. Большинство адресатов следует правилам IT-безопасности и игнорирует подобные письма. Небольшая часть из них открывает вложение, что в отсутствии эффективного защитного решения приводит к заражению системы. Однако в случае с вредоносной рассылкой группировки Naikon одна из потенциальных жертв, не открывая вложение, вступила в переписку со злоумышленниками, что само по себе является крайне нетипичным поведением. Получив ответ от Naikon и убедившись, что это была таргетированная атака, адресат вскоре отправил злоумышленникам новое письмо – на этот раз уже с вредоносным вложением. Этот нестандартный сценарий привлек внимание экспертов «Лаборатории Касперского», которые провели анализ и установили, что отправленный зловред не был замечен ранее в атаках и, скорее всего, принадлежит авторству новой кибершпионской группы, которая получила имя Hellsing.

Более тщательное исследование вредоносного образца подтвердило догадку и помогло выявить реальные цели стоящих за Hellsing злоумышленников. Ими оказались десятки государственных служб и дипломатических организаций, расположенных в основном в странах Азии и частично в США. В случае успешного заражения вредоносное вложение тайно открывало канал управления системой, позволяя передавать интересующие злоумышленников файлы, а также при необходимости закачивать новые.


«Ранее мы наблюдали столкновения кибергруппировок, но они были исключительно непреднамеренными – злоумышленники, воруя базы почтовых адресов у различных жертв, могли случайно заполучать контакты друг друга и отправлять письма с вредоносными вложениями в рамках массовой рассылки. Но в случае с Hellsing атака на «коллег» была совершенно преднамеренной. Это неудивительно, мир киберпреступников постоянно пополняется новыми игроками, которым становится тесновато в киберпространстве. Похоже, в ближайшем будущем междоусобные войны станут привычным явлением», – отметил Костин Райю, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского».

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru