


Самыми уязвимыми ОС названы Maс OS X, iOS и Linux

Самыми уязвимыми ОС названы Mac OS X, iOS и Linux

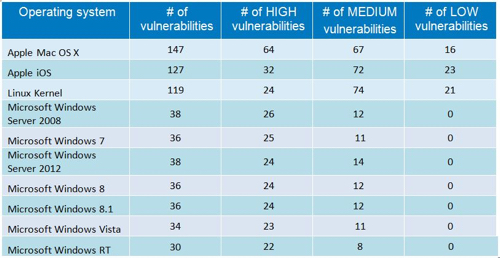
Самыми «дырявыми» операционными системами названы Apple Mac OS X и iOS. Это следует из отчета, подготовленного компанией GFI. Она специализируется на защите корпоративных сетей от информационных угроз. Согласно GFI, первое место по количеству уязвимостей заняло семейство операционных систем Apple OS X для настольных компьютеров и ноутбуков.

На втором месте другая ОС компании Apple — iOS, для мобильных устройств. Третье место заняло все семейство операционных систем на ядре Linux.

Далее в списке GFI следуют операционные системы Microsoft Windows. Таким образом, Windows не входит в первую тройку самых «дырявых» систем, согласно методологии GFI.

Важно отметить, однако, что аналитики GFI не стали выделять отдельные версии Apple OS X, iOS и Linux, а привели общее количество уязвимостей для этих семейств, в то время как в случае с Windows количество уязвимостей было приведено по отдельности для каждой версии, передает cnews.ru.

Если же объединить все приведенные в таблице версии Windows, то общее количество уязвимостей в этом семействе составит 248, и Windows окажется на первом месте с большим отрывом от OS X. Настольная ОС компании Apple, в свою очередь, займет второе место, а Linux не войдет в первую тройку.

В компании GFI не объяснили, почему рейтинг составлен таким способом.

В таблице GFI также приведены критические уязвимости, уязвимости среднего и низкого уровней опасности. По количеству критических дыр первое место занимает, согласно методологии GFI, опять же Apple OS X, второе — iOS, а третье — Windows Server 2008, а не Linux.


Количество новых уязвимостей в 2014 г. в операционных системах


По количеству уязвимостей низкого уровня опасности первое место принадлежит мобильной iOS компании Apple, используемой в iPhone, iPad и iPod touch. Второе место — Linux, третье — OS X. Примечательно, что, согласно методологии GFI, ни одна версия Windows не содержит уязвимости низкого уровня опасности.


Количество вносимых в базу данных NVD уязвимостей по годам


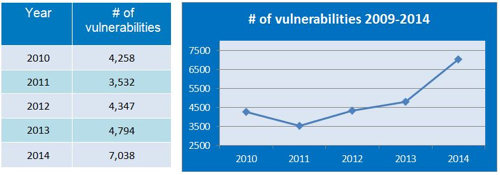
Данные компания берет из национальной базы данных уязвимостей в программном обеспечении, National Vulnerability Database (NVD). В 2014 г. она была пополнена 7038 записями, то есть примерно по 19 уязвимостей на каждый день прошедшего года. Из них 24% носили критический характер.

Для сравнения, в 2013 г, в NVD была внесена информация о 4794 уязвимостях, а в 2012 г. — о 4347. Аналитики указывают на рост количества обнаруживаемых уязвимостей в последние три года. При этом в 2014 г. рост приобрел экспоненциальный характер. С чем это связано, аналитики не объясняют.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru