


Самыми уязвимыми ОС названы Maс OS X, iOS и Linux

Самыми уязвимыми ОС названы Mac OS X, iOS и Linux

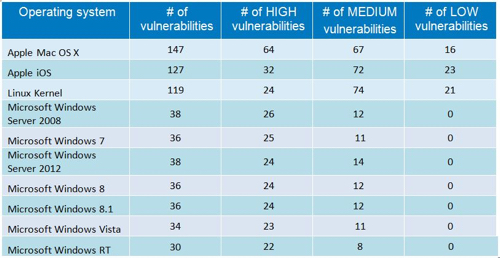
Самыми «дырявыми» операционными системами названы Apple Mac OS X и iOS. Это следует из отчета, подготовленного компанией GFI. Она специализируется на защите корпоративных сетей от информационных угроз. Согласно GFI, первое место по количеству уязвимостей заняло семейство операционных систем Apple OS X для настольных компьютеров и ноутбуков.

На втором месте другая ОС компании Apple — iOS, для мобильных устройств. Третье место заняло все семейство операционных систем на ядре Linux.

Далее в списке GFI следуют операционные системы Microsoft Windows. Таким образом, Windows не входит в первую тройку самых «дырявых» систем, согласно методологии GFI.

Важно отметить, однако, что аналитики GFI не стали выделять отдельные версии Apple OS X, iOS и Linux, а привели общее количество уязвимостей для этих семейств, в то время как в случае с Windows количество уязвимостей было приведено по отдельности для каждой версии, передает cnews.ru.

Если же объединить все приведенные в таблице версии Windows, то общее количество уязвимостей в этом семействе составит 248, и Windows окажется на первом месте с большим отрывом от OS X. Настольная ОС компании Apple, в свою очередь, займет второе место, а Linux не войдет в первую тройку.

В компании GFI не объяснили, почему рейтинг составлен таким способом.

В таблице GFI также приведены критические уязвимости, уязвимости среднего и низкого уровней опасности. По количеству критических дыр первое место занимает, согласно методологии GFI, опять же Apple OS X, второе — iOS, а третье — Windows Server 2008, а не Linux.


Количество новых уязвимостей в 2014 г. в операционных системах


По количеству уязвимостей низкого уровня опасности первое место принадлежит мобильной iOS компании Apple, используемой в iPhone, iPad и iPod touch. Второе место — Linux, третье — OS X. Примечательно, что, согласно методологии GFI, ни одна версия Windows не содержит уязвимости низкого уровня опасности.


Количество вносимых в базу данных NVD уязвимостей по годам


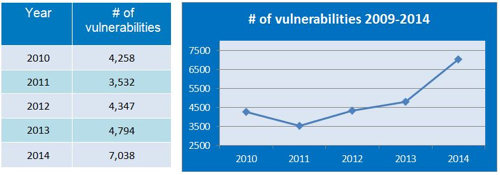
Данные компания берет из национальной базы данных уязвимостей в программном обеспечении, National Vulnerability Database (NVD). В 2014 г. она была пополнена 7038 записями, то есть примерно по 19 уязвимостей на каждый день прошедшего года. Из них 24% носили критический характер.

Для сравнения, в 2013 г, в NVD была внесена информация о 4794 уязвимостях, а в 2012 г. — о 4347. Аналитики указывают на рост количества обнаруживаемых уязвимостей в последние три года. При этом в 2014 г. рост приобрел экспоненциальный характер. С чем это связано, аналитики не объясняют.

Подпишитесь на новости

Биометрию подозреваемых и осуждённых разрешат обрабатывать без согласия

Российские правоохранительные органы могут получить официальное право обрабатывать биометрические данные подозреваемых, обвиняемых и осуждённых без их личного согласия. Соответствующий законопроект уже внесён в правительство.

Документ планируют рассмотреть на ближайшем заседании кабинета министров, сообщает ТАСС.

Если инициативу поддержат, предварительное разрешение человека для использования его биометрических данных в рамках уголовного преследования больше не потребуется.

К биометрии могут относиться отпечатки пальцев, изображение лица, голос и другие физиологические либо поведенческие характеристики, позволяющие установить личность.

Пока речь идёт только о законопроекте, поэтому конкретный порядок сбора, хранения и использования информации ещё может измениться. Важно и другое: мера распространяется не только на людей, чья вина уже установлена судом, но также на подозреваемых и обвиняемых.

Для остальных граждан предоставление биометрии в Единую биометрическую систему остаётся добровольным. Эти данные используются для дистанционного подтверждения личности, получения финансовых и государственных услуг без предъявления бумажного паспорта. Зарегистрировать биометрию можно через предусмотренные государством сервисы и центры обслуживания.

Новая инициатива фактически разделяет два режима. Для обычного пользователя биометрия остаётся удобной опцией, которую можно подключить по желанию. Для фигуранта уголовного дела она становится инструментом правоохранительной системы, и спрашивать разрешение на её обработку уже не планируют.

Update:

Приводим комментарий пресс-службы ЦБТ:

«Внесенный законопроект об обработке биометрии преступников не имеет отношения к Единой биометрической системе. ЕБС используется исключительно для получения гражданских услуг и сервисов и не передается в правоохранительные органы», — заявили в пресс-службе.

«Регистрация данных в ЕБС происходит исключительно добровольно, а для обработки данных требуется согласие гражданина. Принуждение к регистрации биометрических персональных данных запрещено законом, равно как и дискриминация тех, кто решил не регистрировать биометрию», — добавили в пресс-службе.

RSS: Новости на портале Anti-Malware.ru