


В результате финансовых кибератак российские пользователи теряют от 80 долларов и выше

В результате финансовых кибератак российские пользователи теряют от 80$

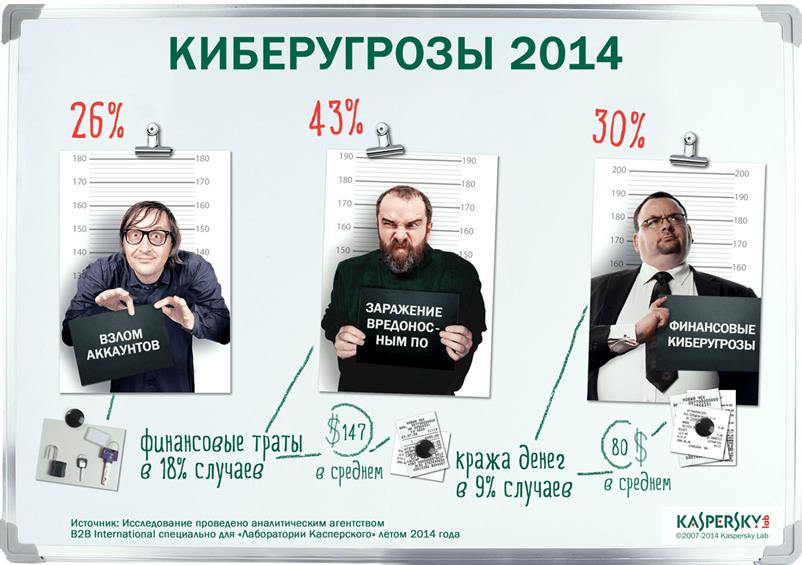
Около трети российских пользователей, а точнее 30%, сталкивались за последний год с той или иной финансовой киберугрозой, и 9% из них в результате потеряли свои деньги. Такие данные были получены в ходе исследования*, проведенного «Лабораторией Касперского» совместно с компанией B2B International.

Киберпреступники охотятся за деньгами, используя самые разнообразные методы. Самый быстрый способ залезть в чужой кошелек – получить доступ к учетной записи пользователя в платежной системе или онлайн-банке. Для этого злоумышленники прибегают к использованию фишинговых веб-страниц, вредоносных программ, собирающих пароли и логины, вводимые на устройстве, и других методов.

Согласно исследованию, в среднем потери российского пользователя в ходе кибератаки составляют 80 долларов, а каждая девятая жертва потеряла в результате такого онлайн-мошенничества более 1000 долларов. Поясняя причину потери, 21% пострадавших отметил, что хакеры похитили деньги, получив доступ к записям в платежном сервисе. Еще 19% попались на уловку мошенников и ввели данные на поддельном веб-сайте. А 10% пользователей уверены, что их логины или пароли были перехвачены вредоносной программой.


Кроме того, в течение года пользователи довольно часто сталкивались со взломами своих онлайн-аккаунтов: электронной почты, страницы в социальной сети и т.д. – об этом сообщили 26% респондентов в России. Опасность таких инцидентов заключается не только в том, что скомпрометированные учетные записи используются преступниками для рассылки спама и вредоносных ссылок, они также вполне могут обернуться финансовыми потерями. Например, в почтовом ящике можно найти логины и пароли для доступа к платежным сервисам и онлайн-магазинам, получаемые во время регистрации или восстановления.

Помимо потери денег в результате кражи, пользователи несли также опосредованные финансовые расходы, например, на исправление последствий заражения: обращение к IT-экспертам за помощью или приобретение специальных защитных программ. Так, 43% опрошенных россиян рассказали о случившихся с ними инцидентах заражения устройств вредоносными программами, и в 18% случаев они закончились финансовыми тратами. Средняя сумма ущерба при этом оказалась даже выше, чем при краже – 147 долларов.

«Некоторые пользователи относятся к киберугрозам, как к неким виртуальным реалиям, способным нанести вред исключительно в киберпространстве. Однако многие онлайн-опасности влекут за собой ощутимые для пользователя потери и в реальном мире – будь то исчезнувшие данные или похищенные деньги. Вместо того чтобы платить за последствия, гораздо надежнее позаботиться о своей защите заранее», – поясняет Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru