Около трети российских пользователей, а точнее 30%, сталкивались за последний год с той или иной финансовой киберугрозой, и 9% из них в результате потеряли свои деньги. Такие данные были получены в ходе исследования*, проведенного «Лабораторией Касперского» совместно с компанией B2B International.
Киберпреступники охотятся за деньгами, используя самые разнообразные методы. Самый быстрый способ залезть в чужой кошелек – получить доступ к учетной записи пользователя в платежной системе или онлайн-банке. Для этого злоумышленники прибегают к использованию фишинговых веб-страниц, вредоносных программ, собирающих пароли и логины, вводимые на устройстве, и других методов.
Согласно исследованию, в среднем потери российского пользователя в ходе кибератаки составляют 80 долларов, а каждая девятая жертва потеряла в результате такого онлайн-мошенничества более 1000 долларов. Поясняя причину потери, 21% пострадавших отметил, что хакеры похитили деньги, получив доступ к записям в платежном сервисе. Еще 19% попались на уловку мошенников и ввели данные на поддельном веб-сайте. А 10% пользователей уверены, что их логины или пароли были перехвачены вредоносной программой.
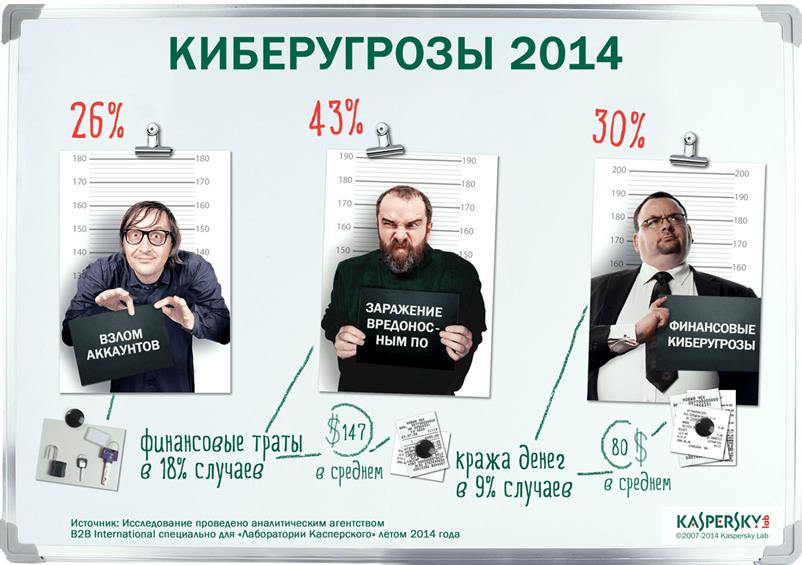
Кроме того, в течение года пользователи довольно часто сталкивались со взломами своих онлайн-аккаунтов: электронной почты, страницы в социальной сети и т.д. – об этом сообщили 26% респондентов в России. Опасность таких инцидентов заключается не только в том, что скомпрометированные учетные записи используются преступниками для рассылки спама и вредоносных ссылок, они также вполне могут обернуться финансовыми потерями. Например, в почтовом ящике можно найти логины и пароли для доступа к платежным сервисам и онлайн-магазинам, получаемые во время регистрации или восстановления.
Помимо потери денег в результате кражи, пользователи несли также опосредованные финансовые расходы, например, на исправление последствий заражения: обращение к IT-экспертам за помощью или приобретение специальных защитных программ. Так, 43% опрошенных россиян рассказали о случившихся с ними инцидентах заражения устройств вредоносными программами, и в 18% случаев они закончились финансовыми тратами. Средняя сумма ущерба при этом оказалась даже выше, чем при краже – 147 долларов.
«Некоторые пользователи относятся к киберугрозам, как к неким виртуальным реалиям, способным нанести вред исключительно в киберпространстве. Однако многие онлайн-опасности влекут за собой ощутимые для пользователя потери и в реальном мире – будь то исчезнувшие данные или похищенные деньги. Вместо того чтобы платить за последствия, гораздо надежнее позаботиться о своей защите заранее», – поясняет Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».










