


Власти США шпионят за своими гражданами с помощью фальшивых базовых станций

Власти США шпионят за своими гражданами с помощью фальшивых базовых станций

Служба судебных приставов США, начиная с 2007 г. наблюдает за гражданами своей страны с помощью фальшивых базовых станций сотовой связи, сообщила газета Wall Street Journal, сославшаяся на собственные источники в правоохранительных органах.

Как пишет издание, изначально программа слежки была разработана службой приставов (маршалов) для слежки за подозреваемыми в тяжелых преступлениях, в частности, в убийствах и торговле наркотиками, однако сейчас под ее действие подпали десятки тысяч обычных американцев, передает safe.cnews.ru.

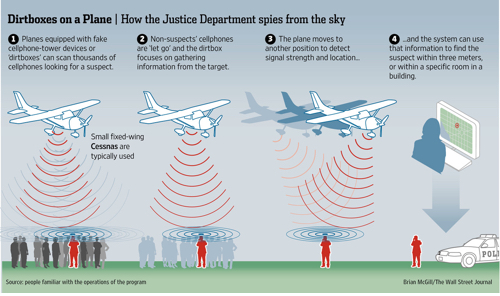
Технология слежки через мобильники основана на использовании легких самолетов Cessna, на бортах которых установлены устройства, известные под кодовым названием Boeing, способные имитировать работу базовых станций американских сотовых операторов.

Мобильные телефоны, попадая в зону действия таких устройств, распознают их, как базовую станцию с лучшим и самым мощным сигналом из всех доступных, и сотовые телефоны стараются подключиться к этим поддельным БС.

Фальшивые базовые станции Boeing позволяют установить местоположение подключившихся к ним сотовых телефонов с точностью до трех метров. При необходимости оборудование способно блокировать телефонный сигнал, а также копировать содержащиеся на мобильнике пользовательские данные, утверждает газета.

Предполагается, что службу судебных приставов США интересуют лишь данные абонентов, причастных к расследованиям, однако, поскольку регистрация мобильников в БС на самолетах происходит в массовом порядке, при пролетах над населенными местами к ним подключаются десятки тысяч телефонов. Источники Wall Street Journal утверждают, что с помощью самолетов с фальшивыми базовыми станциями уже были задержаны несколько убийц и наркодилеров, имена которых не раскрываются.


Схема работы системы шпионских Cessna, опубликованная в Wall Street Journal


Самолеты Cessna, совершающие полеты с фальшивыми базовыми станциями, базируются не менее чем в пяти американских аэропортах, дальность их полета позволяет покрыть практически всю территорию США, сообщает Wall Street Journal. Их вылеты совершаются на регулярной основе.

Стоит заметить, что Минюст США, которому подведомственна служба судебных приставов, не подтвердил и не опроверг журналистам Wall Street Journal опубликованую ими информацию о самолетах Cessna с поддельными БС.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru