


Лаборатория Касперского выяснила, как россияне относятся к паролям

Лаборатория Касперского выяснила, как россияне относятся к паролям

Почти треть россиян – а точнее 29% – уверены, что их пароли от различных онлайн-аккаунтов надежно оберегаются самими веб-сайтами, а еще 39% полагают, что их данные доступа к электронным сервисам не могут быть интересны или полезны для киберпреступников. Такие результаты были получены в ходе исследования, проведенного «Лабораторией Касперского» совместно с компанией B2B International летом 2014 года.

Однако участившиеся инциденты с кражей паролей говорят об обратном: мошенники предпринимают множество разных уловок для того чтобы получить пароли пользователей, поскольку эти данные все чаще дают доступ к осуществлению финансовых транзакций. Специальные вредоносные программы, крадущие информацию, фишинговые веб-страницы, перехват данных Wi-Fi трафика, атаки на серверы компаний, на которых хранятся учетные данные пользователей, – вот лишь некоторые из распространенных приемов злоумышленников.

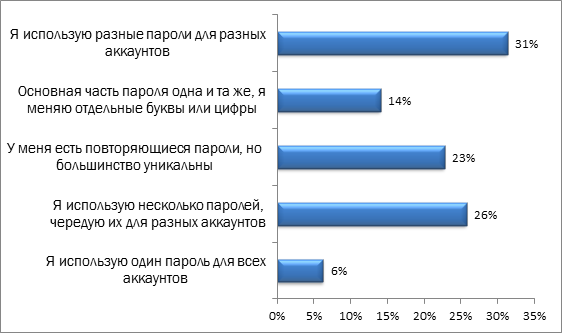
При этом угроза для пользователя становится еще масштабнее, если он применяет один пароль для разных аккаунтов. Как выяснилось в ходе исследования, в России таких беспечных пользователей осталось сегодня немного – всего 6%. С другой стороны, доля тех, кто для каждой учетной записи создает новый пароль, тоже невысока – лишь 31%. Оставшиеся же пользователи оперируют ограниченным набором паролей.


Предпочтения российских пользователей в выборе паролей


Причина такого поведения кроется в том, что российские пользователи, несмотря на свой опыт и знания о существовании различных киберугроз, по-прежнему предпочитают запоминать пароли – об этом заявили 69% участников исследования. При этом лишь 42% опрошенных считают, что полагаться на память в таких вещах небезопасно. Наиболее же надежный в современных условиях способ хранения паролей при помощи специального ПО выбрали всего 6% россиян.

«Пользователи напрасно недооценивают интерес злоумышленников к их личным данным и проявляют беспечность при выборе и хранении паролей для своих онлайн-аккаунтов. Использование идентичных или очень похожих наборов символов для доступа к различным сервисам чревато тем, что в случае попадания хотя бы одного пароля в руки преступников пользователь рискует потерять контроль над всеми своими аккаунтами, – рассказывает Вячеслав Закоржевский, руководитель группы исследования уязвимостей «Лаборатории Касперского». – Избежать подобных рисков можно при помощи сложных уникальных паролей, которые будут разными для разных аккаунтов, а также при помощи двухфакторной авторизации. Кроме того, стоит помнить, что не нужно вводить данные учетной записи на подозрительных веб-страницах или при пользовании незащищенной бесплатной публичной сетью Wi-Fi».

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru