


Латиноамериканский кибершпионаж затронул и Россию

Латиноамериканский кибершпионаж затронул и Россию

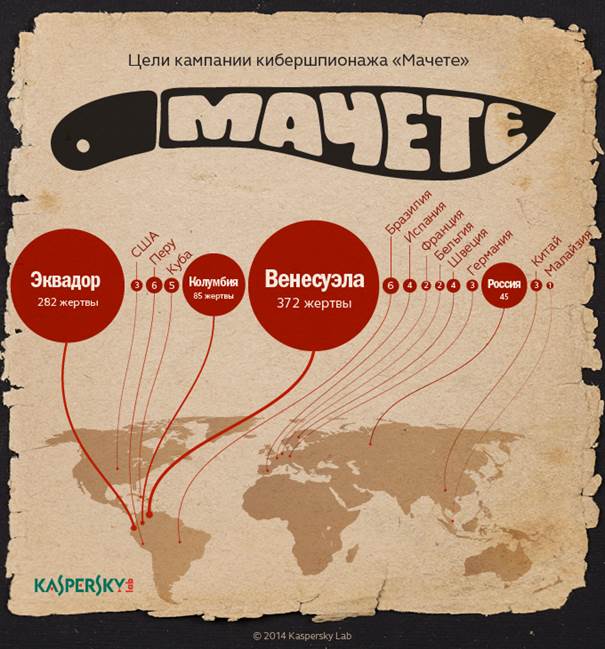
Лаборатория Касперского обнаружила новую кампанию кибершпионажа, получившую название «Мачете». Операция затронула классические в таких случаях цели: правительства, военные ведомства, правоохранительные органы и посольства. Объединяет все эти жертвы то, что абсолютное большинство из них находится в Латинской Америке. Однако часть пострадавших организаций была обнаружена и в других странах, в том числе в России, где эксперты насчитали 45 жертв из числа дипломатических структур, чьи данные оказались под ударом «Мачете».

В ходе расследования кибероперации аналитикам «Лаборатории Касперского» удалось установить, что первые атаки начались в 2010 году, а в 2012-ом инфраструктура атакующих была обновлена и усовершенствована, что позволило им широко развернуть кампанию кибершпионажа. Злоумышленники используют методы социальной инженерии и фишинговые приемы, однако случаев эксплуатирования ими уязвимостей пока не было зафиксировано. В целом эта кампания отличается довольно простыми, с технологической точки зрения, инструментами атак. Однако, к настоящему моменту от «Мачете» пострадало уже не менее 778 организаций по всему миру.


«Основываясь на тех данных, которые мы обнаружили в процессе расследования кибероперации, мы предполагаем, что за атаками стоят испаноговорящие злоумышленники, а сама кампания имеет латиноамериканские корни. Этим, в частности, и объясняется большое число жертв в Латинской Америке. Более того, интерес преступников к этому региону настолько высок, что даже в других странах они избирали в качестве своих целей организации, которые так или иначе имеют отношение к испаноговорящим странам Нового Света. К примеру, в России среди пострадавших учреждений оказались посольства некоторых латиноамериканских государств», – рассказывает Дмитрий Бестужев, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского» в Латинской Америке.

Инструменты кибершпионажа, обнаруженные на зараженных компьютерах, были способны похитить сотни гигабайт конфиденциальной информации. Использующееся в «Мачете» вредоносное ПО способно копировать файлы на удаленный сервер или на специальные USB-устройства, перехватывать символы, вводимые с клавиатуры, записывать аудиофайлы через встроенные микрофоны, делать скриншоты экрана, собирать геолокационные данные, а также делать снимки с помощью веб-камеры.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru