


Латиноамериканский кибершпионаж затронул и Россию

Латиноамериканский кибершпионаж затронул и Россию

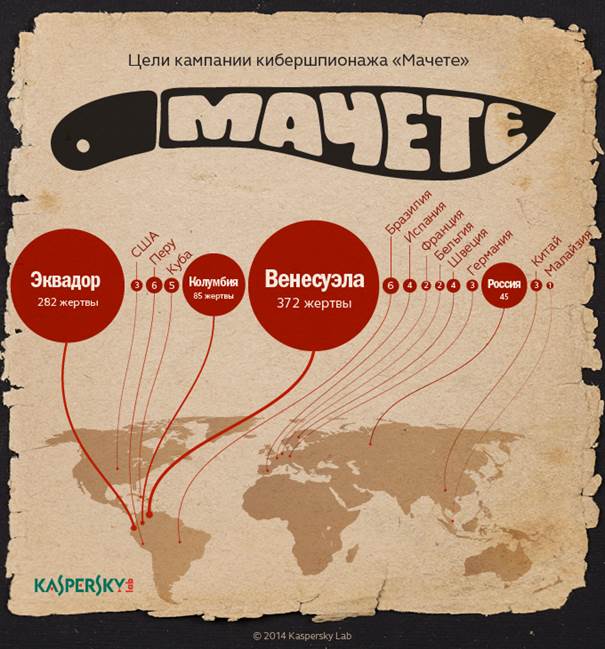
Лаборатория Касперского обнаружила новую кампанию кибершпионажа, получившую название «Мачете». Операция затронула классические в таких случаях цели: правительства, военные ведомства, правоохранительные органы и посольства. Объединяет все эти жертвы то, что абсолютное большинство из них находится в Латинской Америке. Однако часть пострадавших организаций была обнаружена и в других странах, в том числе в России, где эксперты насчитали 45 жертв из числа дипломатических структур, чьи данные оказались под ударом «Мачете».

В ходе расследования кибероперации аналитикам «Лаборатории Касперского» удалось установить, что первые атаки начались в 2010 году, а в 2012-ом инфраструктура атакующих была обновлена и усовершенствована, что позволило им широко развернуть кампанию кибершпионажа. Злоумышленники используют методы социальной инженерии и фишинговые приемы, однако случаев эксплуатирования ими уязвимостей пока не было зафиксировано. В целом эта кампания отличается довольно простыми, с технологической точки зрения, инструментами атак. Однако, к настоящему моменту от «Мачете» пострадало уже не менее 778 организаций по всему миру.


«Основываясь на тех данных, которые мы обнаружили в процессе расследования кибероперации, мы предполагаем, что за атаками стоят испаноговорящие злоумышленники, а сама кампания имеет латиноамериканские корни. Этим, в частности, и объясняется большое число жертв в Латинской Америке. Более того, интерес преступников к этому региону настолько высок, что даже в других странах они избирали в качестве своих целей организации, которые так или иначе имеют отношение к испаноговорящим странам Нового Света. К примеру, в России среди пострадавших учреждений оказались посольства некоторых латиноамериканских государств», – рассказывает Дмитрий Бестужев, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского» в Латинской Америке.

Инструменты кибершпионажа, обнаруженные на зараженных компьютерах, были способны похитить сотни гигабайт конфиденциальной информации. Использующееся в «Мачете» вредоносное ПО способно копировать файлы на удаленный сервер или на специальные USB-устройства, перехватывать символы, вводимые с клавиатуры, записывать аудиофайлы через встроенные микрофоны, делать скриншоты экрана, собирать геолокационные данные, а также делать снимки с помощью веб-камеры.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru