


Власти КНР опасаются трекинговых функций в смартфонах iPhone

Китай считает iPhone угрозой для государственных секретов, из-за гео-слежки

Китайские власти всерьез взялись за борьбу с американскими товарами и сервисами. Сначала в государстве запретили распространение операционной системы Windows 8, потом отказались от компьютерного оборудования IBM, а затем нацелились на Apple iPhone.

Согласно недавним сообщениям, Китай выступает против распространения телефонов iPhone в стране. Как известно, в iOS 7 присутствует специальная трекинговая система, которая предлагает разные рекомендации и улучшает работу топографических карт. Китайские министры полагают, что логи этой системы могут быть использованы недобросовестными исследователями для получения доступа к государственным секретам.

Как утверждает Apple, вся эта информация загружается исключительно на сервера компании в США. Делается это исключительно с вашего согласия. Кроме того, в любой момент вы можете отключить данную функцию. Команда из Купертино также сообщает, что она не предоставляет полученную информацию правительственным структурам.

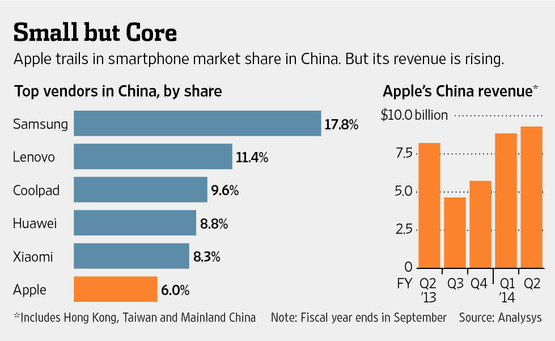
Apple страшно потерять китайский рынок. Во втором квартале 2014 года, компания заработала в стране почти 10 млрд долларов. Тем не менее, компания не является самым крупным поставщиком смартфонов в США. У Samsung и Lenovo доля рынка составляет 17,8% и 11,4%, а то время как у Apple только 6%. Возможно, Китай просто давит на Apple, чтобы удовлетворить требованиям конкурентов.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru