


Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Аналитический проект Ruward и сервис защиты сайтов SiteSecure провели комплексное исследование безопасности сайтов в Рунете. Автоматический анализ-сканировние более 30 000 коммерческих сайтов (случайная выборка по 10 наиболее популярным CMS-системам) выявил типовые проблемы, связанные с заражением вирусами, внесением сайтов в блэк-листы поисковых систем и распространенных спам-фильтров. Ознакомиться с полными результатами исследования можно на странице спецпроекта Ruward.

По результатам исследования владельцы более 4 500 сайтов, участвовавших в исследовании, подвержены риску финансовых потерь из-за имеющихся на сайте проблем, которые затрудняют продвижение сайта, конверсию и маркетинговые действия. Это почти каждый седьмой сайт из общего числа участвовавших в исследовании.

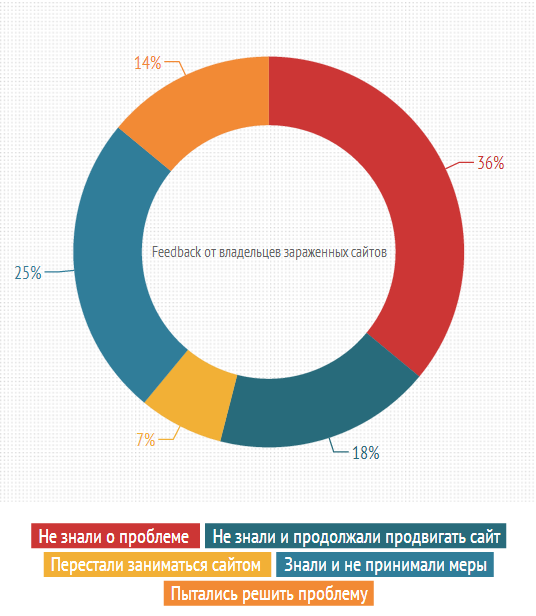
Более трети владельцев сайтов не знают о проблеме на своих ресурсах, а еще четверть респондентов продолжают вкладывать средства в продвижение, несмотря на проблемы с безопасностью, которые ухудшают результаты от затраченных средств и усилий:


Комментарий эксперта: Шабанов Илья, управляющий партнер информационно-аналитического центра Anti-Malware.ru:

«Владельцы сайтов зачастую не понимают всех рисков, связанных c недостаточным уровнем безопасности. Одно простое заражение веб-сайта может на практике обернуться большими проблемами для бизнеса: исключением домена из поискового индекса, попаданием домена в спам-листы, полной блокировкой сайта со стороны хостинговой компании и судебными исками со стороны клиентов и партнеров. В результате владелец сайта не обойдется лишь небольшими затратами на устранение последствий заражения. Ему придется восстанавливать репутацию ресурса продолжительное время, терпя значительные убытки и недополучая прибыль. Во многих случаях репутацию будет невозможно поправить вовсе»

С полным текстом исследования вы можете ознакомится на сайте ruward.ru

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru