


Инструментарий для взлома используют, несмотря на арест его разработчика

Blackshades RAT продолжает заражение

Несмотря на арест хакера, придумавшего Blackshades RAT (W32.Shadesrat), программное обеспечение до сих пор остается чрезвычайно популярным среди взломщиков. Эксперты даже отмечают увеличение в эксплуатации этого инструмента в последние 5 месяцев.

По данным Symantec, инструментарий киберпреступников до сих пор продается и используется, несмотря на сообщения об аресте автора программы и публикацию в Сети исходного кода Blackshades RAT в 2010 году.

После исследования C&C-серверов, которые использовались во время атак, исследователи установили связь между Blackshades RAT и Cool Exploit Kit. Преступники использовали Cool для распространения не только W32.Shadesrat, но и других элементов вредоносного программного обеспечения.


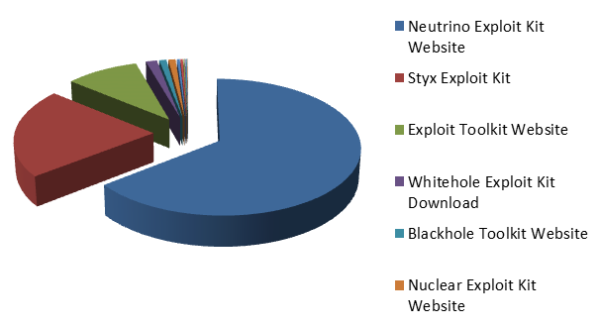
По крайней мере именно так все происходило до того момента, как создателя Blackshades RAT, скрывающегося под кличкой Paunch, не арестовали российские власти. После этого BlackHole и Cool исчезли с рынка, а на их место пришел инструментарий Neutrino.


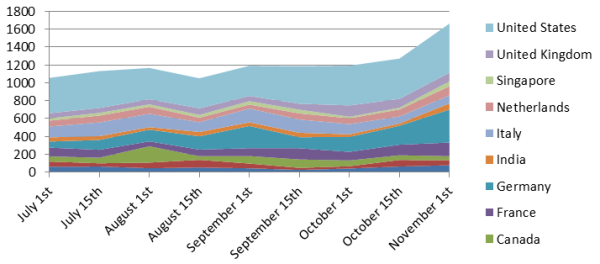
Большая часть инфекций W32.Shadesrat были замечены Symantec в Индии, США и Великобритании. С помощью этого вредоносного программного обеспечения злоумышленники похищали пароли и логины для электронной почты, FTP-клиентов, IM-сервисов и веб-порталов. Было идентифицировано несколько сотен C&C-серверов, на которых загружалась вся похищенная информация. Большая часть этих серверов располагается в Литве и США.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru