Корпоративные сети и конфиденциальные данные организации подвержены не только внешним угрозам, число которых постоянно растет, но и внутренним, связанным с уязвимостями в программном обеспечении, рисками потери устройств и неосторожными действиями сотрудников. В 2013 году 87% российских компаний сталкивались с проблемами IT-безопасности, причиной которых были именно внутренние инциденты. Таковы результаты исследования, проведенного «Лабораторией Касперского» совместно с аналитической компанией B2B International.
Чаще всего организации рискуют потерять данные и стать жертвами киберпреступников из-за незакрытых уязвимостей в программном обеспечении. Именно эта проблема стала причиной неприятных инцидентов в 51% случаев. При этом по сравнению с результатами прошлогоднего опроса доля подобных инцидентов увеличилась – в 2012 году уязвимости в ПО вызвали проблемы в 48% случаев. Такие показатели закономерны на фоне увлечения числа эксплойтов. Так, для одной только широко распространенной программной платформы Java эксперты «Лаборатории Касперского» отметили более чем трехкратный рост количества эксплойтов за последний год.
Разумеется, при таком преобладании среди внутренних угроз уязвимости в программном обеспечении стали наиболее частой причиной потери данных: по итогам исследования 39% респондентов отметили, что их компании пострадали из-за утечки информации в результате незакрытых уязвимостей в ПО. При этом в 13% случаев утерянная информация была критически важной для бизнеса.
Другой значительной группой рисков, способных привести к проблемам с безопасностью корпоративной IT-инфраструктуры, являются утечки данных, случайно или умышленно спровоцированные действиями сотрудников компании. В частности, на долю потери информации по неосторожности работников в 2013 году пришлось 27% инцидентов, а умышленное распространение данных персоналом стало причиной проблем в 21% случаев.
Приблизительно с такой же частотой компании теряли свои данные и рисковали безопасностью корпоративных сетей в связи с потерей или кражей мобильных устройств сотрудников (в 21% случаев) или по причине утечки данных через эти девайсы (в 17% случаев).
Основные внутренние причины киберинцидентов в российских компаниях
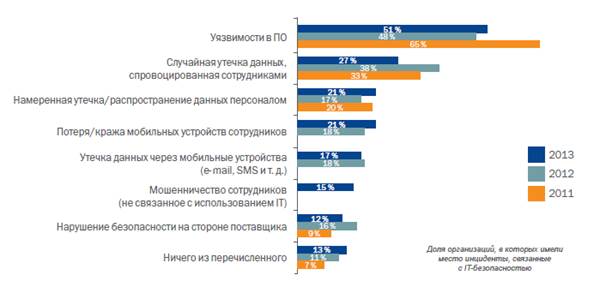
Любопытно, что в России лишь две из пяти основных внутренних угроз связаны с использованием мобильных устройств в корпоративных сетях. Глобальные данные свидетельствуют о том, что преобладающее число внутренних рисков (четыре из пяти) обусловлены именно проблемами с безопасностью смартфонов и планшетов. Эта разница говорит о том, что в России тенденция использования сотрудниками своих личных устройств в рабочих целях развивается более медленно. И это позволяет прогнозировать направления развития внутренних угроз в будущем.
В ходе исследования также было отмечено, что региональные компании в России чаще столичных страдают от мошенничества сотрудников, не связанного с использованием информационных технологий: 19% инцидентов были обусловлены именно этой причиной. В Москве же от подобных действий сотрудников безопасность компаний подвергалась рискам в 15% случаев.
«Угроза информационной безопасности компании не обязательно приходит извне. Комплексные и сложные IT-инфраструктуры, большое количество используемого оборудования и ПО, определенная доля неграмотности сотрудников в вопросах IT-безопасности – все эти обстоятельства, как показывает исследование, создают подходящую почву для развития внутренних угроз, – рассказывает Владимир Удалов, руководитель направления корпоративных продуктов в странах развивающихся рынков «Лаборатории Касперского». – В таких условиях важно иметь не только надежные антивирусные инструменты и системы отражения внешних атак. Для полноценной защиты данных компании важно применять внутренние политики безопасности, обучать сотрудников и своевременно обновлять программное обеспечение. И желательно, чтобы все эти опции были доступны в одном комплексном решении, позволяющем создать единую систему безопасности с удобными инструментами контроля».









