


Лаборатория Касперского выпускает свой первый iOS-продукт

Лаборатория Касперского выпускает свой первый iOS-продукт

Лаборатория Касперского совершенствует комплексный продукт для защиты Windows, Mac и Android – Kaspersky Internet Security для всех устройств – и добавляет в его состав защиту для платформы iOS в виде бесплатного приложения Безопасный браузер, которое обеспечивает безопасность при веб-серфинге на iPhone, iPad и iPod touch. Кроме того, защита для Windows в составе этого комплексного продукта теперь полностью совместима с новой версией платформы Microsoft – Windows 8.1.

Безопасный браузер для iOS блокирует ссылки на фишинговые сайты и другие веб-ресурсы, которые могут представлять опасность для владельца мобильных устройств Apple. Как и все пользователи Интернета, владельцы iPhone и iPad могут стать жертвами фишинга – кражи пароля к социальной сети, учетной записи Apple ID и других персональных данных с помощью поддельных сайтов или рассылки писем от имени известных компаний.

Особенно эта угроза актуальна для пользователей интернет-банкинга и других сервисов, связанных с финансовыми операциями. Согласно специальному исследованию «Лаборатории Касперского», 20% владельцев мобильных устройств в России выполняют с их помощью какие-либо финансовые операции, кроме того, каждый пятый пользователь iPhone хранит пин-коды и персональные банковские данные на своем устройстве.

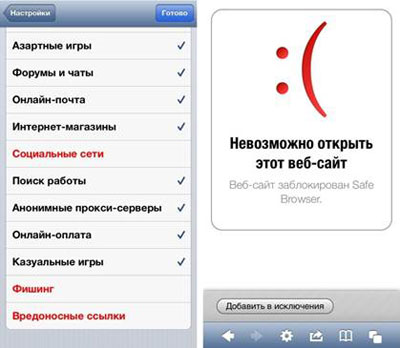
В новом Безопасном браузере блокирование фишинговых и вредоносных категорий сайтов включено по умолчанию. Также приложение позволяет фильтровать контент по заданным пользователем критериям. Список категорий для блокировки включает порнографические ресурсы, страницы с нецензурными выражениями или со сценами насилия, сайты с играми, социальные сети, чаты, форумы и пр. – всего 17 категорий. Безопасный браузер  обеспечивает защиту в реальном времени от актуальных и новых угроз благодаря данным из облачного сервиса Kaspersky Security Network. Новое приложение работает на устройствах с операционной системой iOS 5 или выше.


Интерфейс приложения Безопасный браузер для iOS


«Многие пользователи продуктов Apple уверены, что их устройства неуязвимы для кибератак. Это ложное чувство безопасности облегчает задачу киберпреступникам. Безопасный браузер оградит пользователя от нежелательного контента во время веб-серфинга», – комментирует Алексей Чиков, менеджер по мобильным продуктам «Лаборатории Касперского».

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru