

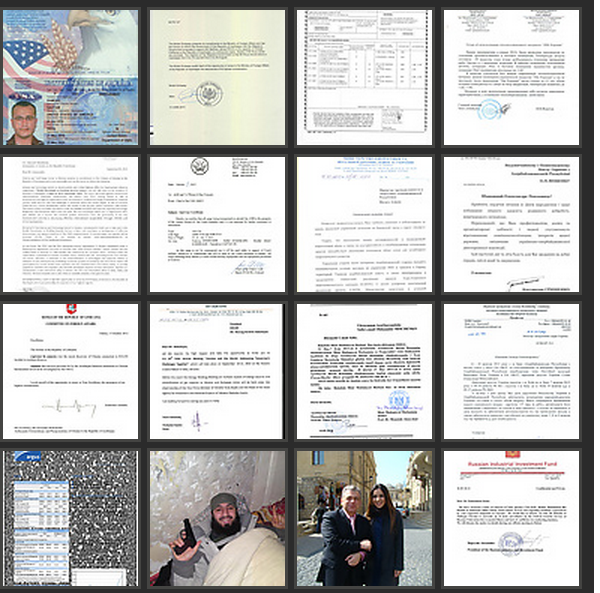

Похищены документы о работе Тимошенко в Азербайджане

Anonymous взломали Министерство иностранных дел Украины

Взломщики из объединения Anonymous взломали систему защиты Министерства иностранных дел Украины (mfa.gov.ua). В результате атаки они сумели похитить множество секретных документов и выложить их в широком доступе в Сети. Обнародованные данные раскрывают секреты деятельности Юлии Тимошенко.

По словам активистов, хакеры группы сумели проникнуть в защищенную сеть министерства, взломав украинскую телекоммуникационную компанию EuroTraceTelcom, о существовании которой не слышали даже сами жители Украины.

Существенное количество похищенной информации связано с деятельностью посла Украины в Азербайджане Александра Мищенко. Анонимы обратились к теме украино-азербайджанских отношений, так как их беспокоит газовая торговля, связанная с ныне находящейся под стражей Юлией Тимошенко (бывший премьер-министр Украины). Хакеры хотят, чтобы министерство обнародовало информацию, связанную с работой Тимошенко в Азербайджане.

Фрагменты похищенных документов.

В обнародованных хакерами документов кроме Мищенко фигурирует исполнительный директор «Нафтогаза» Бакулин, агенты ФСБ, многие украинские министры и депутаты, торговые группировки из ОАЭ и Азербайджана, а также данные о перевозке военных грузов.

Анонимы ранее уже атаковали сайты Министерства иностранных дел Грации и внутренние сети Министерства экономики Польши. После этого польские политики пообещали улучшить государственную систему защиты от кибератак.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru