


Похищены документы о работе Тимошенко в Азербайджане

Anonymous взломали Министерство иностранных дел Украины

Взломщики из объединения Anonymous взломали систему защиты Министерства иностранных дел Украины (mfa.gov.ua). В результате атаки они сумели похитить множество секретных документов и выложить их в широком доступе в Сети. Обнародованные данные раскрывают секреты деятельности Юлии Тимошенко.

По словам активистов, хакеры группы сумели проникнуть в защищенную сеть министерства, взломав украинскую телекоммуникационную компанию EuroTraceTelcom, о существовании которой не слышали даже сами жители Украины.

Существенное количество похищенной информации связано с деятельностью посла Украины в Азербайджане Александра Мищенко. Анонимы обратились к теме украино-азербайджанских отношений, так как их беспокоит газовая торговля, связанная с ныне находящейся под стражей Юлией Тимошенко (бывший премьер-министр Украины). Хакеры хотят, чтобы министерство обнародовало информацию, связанную с работой Тимошенко в Азербайджане.

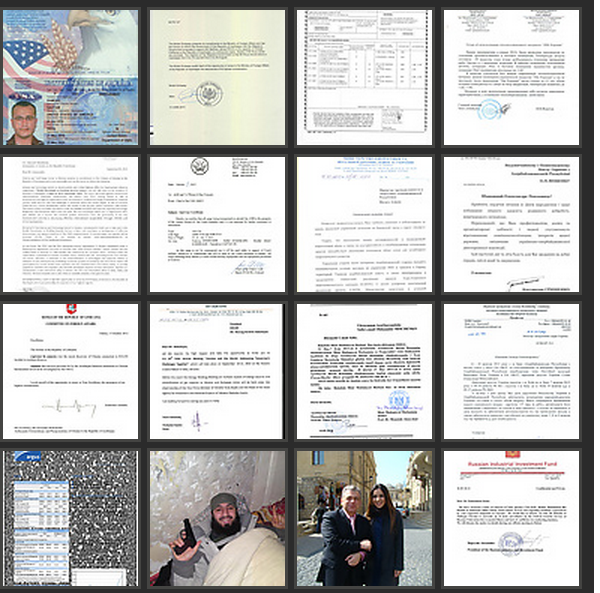
Фрагменты похищенных документов.

В обнародованных хакерами документов кроме Мищенко фигурирует исполнительный директор «Нафтогаза» Бакулин, агенты ФСБ, многие украинские министры и депутаты, торговые группировки из ОАЭ и Азербайджана, а также данные о перевозке военных грузов.

Анонимы ранее уже атаковали сайты Министерства иностранных дел Грации и внутренние сети Министерства экономики Польши. После этого польские политики пообещали улучшить государственную систему защиты от кибератак.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru