Компания «Доктор Веб» сообщает о появлении нового Android-троянца, предназначенного для кражи у южнокорейских пользователей их конфиденциальных сведений. По своему функционалу он схож с аналогичными вредоносными программами, однако при его создании злоумышленниками была использована уязвимость операционной системы Android, позволяющая обойти проверку антивирусными программами.
Это существенно увеличивает потенциальный риск для владельцев Android-устройств. В настоящий момент основная «зона обитания» этого троянца — Южная Корея, однако в будущем его возможные модификации вполне могут начать распространяться и в других странах.
Новый троянец, добавленный в вирусную базу Dr.Web как Android.Spy.40.origin, распространяется среди южнокорейских пользователей при помощи нежелательных СМС-сообщений, содержащих ссылку на apk-файл. В настоящий момент это один из самых популярных методов, который используется киберпреступниками в Юго-Восточной Азии (преимущественно в Южной Корее и Японии) для распространения вредоносного программного обеспечения для ОС Android. После установки и запуска Android.Spy.40.origin запрашивает у пользователя доступ к функциям администратора мобильного устройства, а затем удаляет свой значок с главного экрана, скрытно продолжая свою работу.
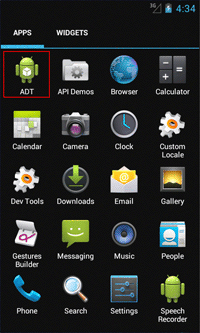
Далее троянец соединяется с удаленным сервером, откуда получает дальнейшие указания. В частности, Android.Spy.40.origin способен выполнить следующие действия:
- начать перехват входящих СМС и загрузку их содержимого на сервер (от пользователя эти сообщения скрываются);
- блокировать исходящие звонки;
- отправить на сервер список контактов или список установленных приложений;
- удалить или установить определенное приложение, указанное в поступившей команде;
- отправить СМС на заданный в команде номер с указанным текстом.
Эта вредоносная программа может представлять серьезную угрозу для пользователей, т.к. в перехватываемых ею СМС-сообщениях может содержаться конфиденциальная информация, включающая как личную, так и деловую переписку, сведения о банковских реквизитах, а также одноразовые mTAN-коды, предназначенные для защиты совершаемых финансовых операций. Кроме того, полученный киберпреступниками список контактов впоследствии может быть использован для организации массовых СМС-рассылок и фишинг-атак.
Однако главной особенностью Android.Spy.40.origin является использование уязвимости ОС Android, которая позволяет вредоносной программе избежать детектирования существующими антивирусными решениями. Для этого злоумышленники внесли в apk-файл троянца специальные изменения (apk-файл является стандартным zip-архивом, имеющим другое расширение).
Согласно спецификации формата zip, заголовок архива для каждого из находящихся в нем файлов имеет специальное поле General purpose bit flag. Установленный нулевой бит этого поля указывает на то, что файлы в архиве зашифрованы (защищены паролем). Иными словами, несмотря на фактическое отсутствие пароля, при значении этого бита равным 1 архив должен обрабатываться как защищенный.
Как видно на изображении выше, в нормальных условиях при попытке распаковки такого zip-файла выдается соответствующее предупреждение о необходимости ввода пароля, однако в случае с ОС Android алгоритм обработки подобных архивов имеет ошибку и заданный нулевой бит игнорируется, что позволяет выполнить установку программы. В отличие от операционной системы, имеющей данную уязвимость, различные антивирусные приложения должны корректно обрабатывать поле General purpose bit flag, считая файл защищенным при помощи пароля и не сканируя его даже в том случае, если запись о содержащемся в apk-пакете вредоносном файле имеется в вирусной базе.









