


Владельца Silk Road обвинили во взломе и отмывании денег

ФБР арестовало оператора нелегального сайта Silk Road

Федеральное бюро расследований арестовало подозреваемого оператора вебсайта Silk Road – анонимной онлайн-площадки, на которой торговали наркотиками и другими незаконными товарами. Задержанного зовут Росс Уильям Улбрихт (Ross William Ulbricht). Агенты сумели схватить его на территории библиотеки в Сан-Франциско. Ему были предъявлены обвинения в незаконном распространении наркотиков, взломе, отмывании денег и заговоре.

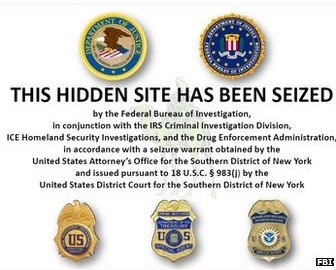
Во время ареста представители ФБР также конфисковали около $3,6 млн в виртуальной валюте Bitcoin. По словам бюро это крупнейшая полученная сумма Bitcoin за время существования бюро. Ресурс Silk Road сейчас также деактивирован. При попытке посетить сайт, пользователям показывают сообщение о том, что портал был захвачен. Ранее клиенты могли заходить на этот ресурс через Tor.

Название Silk Road позаимствовано у «Шелкового пути» – знаменитого исторического маршрута, который соединял Европу, Азию и Африку. Со временем этот ресурс приобрел культовый статус, хотя доступ к нему и можно было получить исключительно через анонимную сеть. Оплата товаров в Silk Road проводилась с помощью Bitcoin, проследить за которой практически невозможно.

Судебные документы, предоставленные ФБР, свидетельствуют о том, что на сайте имеется более миллиона зарегистрированных пользователей. По оценкам независимых специалистов, ежемесячная сумма сделок, заключаемых на сайте, составляет около $1,22 млн. ФБР подозревает, что Улбрихт сумел организовать через свой сайт продаж на сумму в $1,2 млрд. При этом он брал комиссию от 8% до 15% с каждой успешной покупки.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru