


22-летнего члена Anonymous отправили в тюрьму

В США завершен суд на хакером, взломавшим полицейские вебсайты

22-летний житель штата Огайо был приговорен к 3 годам тюремного заключения. Мужчину признали виновным в связи с хакерской группировкой Anonymous. Помогая этой организации, он взламывал полицейские сетевые ресурсы, а также многие другие сайты в стране. Его деятельность нанесла огромный вред работе властей.

Джон Энтони Борелл Третий (John Anthony Borell III) из Толедо был признан виновным в компьютерном мошенничестве. Он согласился заплатить весомый штраф в $227 тысяч, который пойдет на починку серверов и другого оборудования, которое пострадала в результате его деятельности.

В начале 2012 года Борелл Borell напал на сервер Utahchiefs.org – ресурс полицейских сил города Сиракьюс, сайт муниципальной службы города Спрингфилд, а также вебсайт полицейской ассоциации города Лос-Анджелеса.

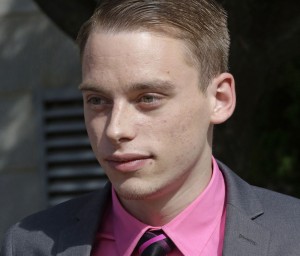
Джон Энтони Борелл Третий.

Представители ФБР говорят, что злоумышленник сумел получить доступ к некоторым жалобам граждан, а также похитил личные данные полицейских. Из-за нанесенных им повреждений, вебсайт полиции города Солт-Лейк Сити на четыре месяца вышел из строя.

После выхода из тюрьмы за злоумышленником еще будут наблюдать на протяжении 3 лет. Пока точно не решено, где же молодой хакер проведет срок заключения.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru