


22-летнего члена Anonymous отправили в тюрьму

В США завершен суд на хакером, взломавшим полицейские вебсайты

22-летний житель штата Огайо был приговорен к 3 годам тюремного заключения. Мужчину признали виновным в связи с хакерской группировкой Anonymous. Помогая этой организации, он взламывал полицейские сетевые ресурсы, а также многие другие сайты в стране. Его деятельность нанесла огромный вред работе властей.

Джон Энтони Борелл Третий (John Anthony Borell III) из Толедо был признан виновным в компьютерном мошенничестве. Он согласился заплатить весомый штраф в $227 тысяч, который пойдет на починку серверов и другого оборудования, которое пострадала в результате его деятельности.

В начале 2012 года Борелл Borell напал на сервер Utahchiefs.org – ресурс полицейских сил города Сиракьюс, сайт муниципальной службы города Спрингфилд, а также вебсайт полицейской ассоциации города Лос-Анджелеса.

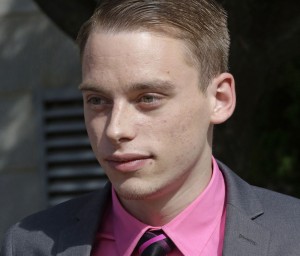
Джон Энтони Борелл Третий.

Представители ФБР говорят, что злоумышленник сумел получить доступ к некоторым жалобам граждан, а также похитил личные данные полицейских. Из-за нанесенных им повреждений, вебсайт полиции города Солт-Лейк Сити на четыре месяца вышел из строя.

После выхода из тюрьмы за злоумышленником еще будут наблюдать на протяжении 3 лет. Пока точно не решено, где же молодой хакер проведет срок заключения.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru