


Tor предлагают встроить в браузер Firefox

Tor предлагают встроить в браузер Firefox

Tor предлагают встроить в браузер Firefox

В трекере Bugzilla зарегистрирован билет 901614, в котором предлагается улучшить безопасность браузера Firefox, внедрив в него анонимайзер Tor в качестве стандартной опции. Это довольно смелое предложение. Сеть анонимайзеров Tor до недавнего времени считалась в каком-то смысле экзотической технологией, которую используют только хакеры и диссиденты.

Всё изменилось в последние месяцы, после истории с тотальной прослушкой интернет-трафика со стороны АНБ и других спецслужб. В нынешних условиях криптография и анонимайзер нужны каждому человеку, который хочет гарантировать конфиденциальность своих коммуникаций.

Если будет реализована инициатива по внедрению Tor в браузер Firefox, то «луковичный» анонимайзер станет стандартным средством для сёрфинга по Сети, пишет habrahabr.ru.

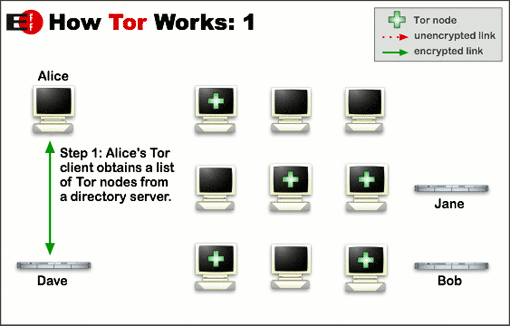
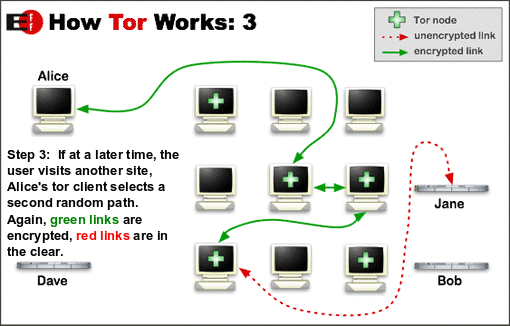
Tor работает как распределённый многослойный анонимайзер, состоящий из тысяч узлов, пропускающих через себя трафик по непредсказуемому маршруту, с добавлением дополнительного слоя шифрования на каждом узле (отсюда и название «луковичный» маршрутизатор — The Onion Router, TOR). 


Пользователи запускают прокси-сервер на своей машине, он подключается к серверам Tor, периодически создавая цепочку сквозь сеть Tor, которая использует криптографию многоуровневым способом. Каждый пакет, попадающий в систему, проходит через три различных прокси-сервера, которые выбираются случайным образом. Перед отправлением пакет последовательно шифруется тремя ключами: сначала для третьего узла, потом для второго, и, в конце концов, для первого. Когда первый узел получает пакет, он расшифровывает «верхний» слой шифра (аналогия с тем, как чистят луковицу) и узнает, куда отправить пакет дальше. Второй и третий сервер поступают аналогичным образом.


В сети Tor существуют так называемые «скрытые сервисы» — сайты в домене .onion, просмотр которых возможен только с помощью браузера Tor. Физическое местонахождение серверов так же скрыто, как и IP-адреса пользователей.

Что характерно, пакет программного обеспечения Tor и сейчас собирается на базе Firefox 17.0.8esr. Он содержит настроенную версию браузера, а также необходимые расширения, в том числе HTTPS Everywhere, NoScript, LibPNG и др.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru