

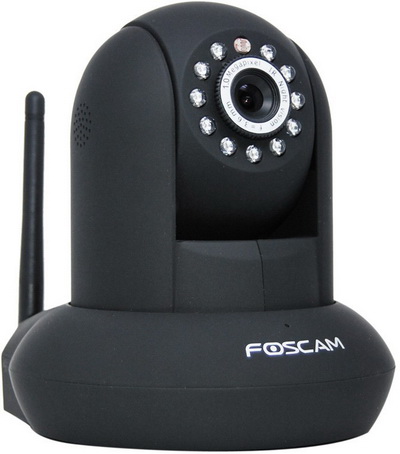

Русский пользователь обнаружил уязвимость в камерах Foscam

Камеры Foscam транслируют видео без ведома пользователя

Камеры от китайской компании Foscam без уведомления пользователя транслируют видео в сеть, предоставляя кому угодно доступ к чужой жизни. Уязвимость в системе доступа к потоковой трансляции видео обнаружил российский пользователь, купивший устройство для присмотра за своим ребенком.

Недавно на страницах популярного российского ресурса Хабрахабр появилась интересная запись от пользователя KarasikovSergey. В заметке мужчина рассказал о том, как приобрел поворотную Wi-Fi-камеру с обратной связью Foscam FI9821w. Это устройство понадобилось ему для того, чтобы следить за новорожденным ребенком. Камера стала своего рода заменой классической радио-няни, позволяя не только слышать малыша, но и видеть его.

По словам пользователя, устройство оказалось полезным, удобным и простым в обращении. Однако его неприятно поразили некоторые функции камеры, о которых он узнал лишь впоследствии. Больше всего удивило идущее в комплекте программное обеспечение.

Камера комплектовалась простым и доступным софтом, который понятен любому пользователю. Однако, если покопаться в настройках то становится очевидно, что по умолчанию Foscam регистрирует сразу три учетные записи, незащищенные паролями. Устройство также автоматически регистрируется на уникальном dynDNS, написанном на дне камеры.


Дальше и начинается эксперимент, поставленный KarasikovSergey. В его ходе он доказал, что камера осуществляет неавторизированную трансляцию видео в Сеть. Используя несложные манипуляции, пользователь получил доступ к нескольким сотням таких камер, воспользовавшись заводскими логинами без паролей. По словам пользователя, почти половина новых китайских камер, регистрирующихся через dynDNS, легко просматриваются через учетные записи, созданные по умолчанию. Таким образом, Foscam превращается в универсальный инструмент слежки.

У нас нет подтверждения этой информации, однако судя по комментариям к записи в камерах Foscam действительно существуют проблемы с системами безопасности. Впрочем, мы бы не стали возлагать ответственность на производителя. Пользователи, которые зайдут в настройки и пороются с учетными записями, наверняка заметят три учетные записи, вместо одной.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru