


Русский пользователь обнаружил уязвимость в камерах Foscam

Камеры Foscam транслируют видео без ведома пользователя

Камеры от китайской компании Foscam без уведомления пользователя транслируют видео в сеть, предоставляя кому угодно доступ к чужой жизни. Уязвимость в системе доступа к потоковой трансляции видео обнаружил российский пользователь, купивший устройство для присмотра за своим ребенком.

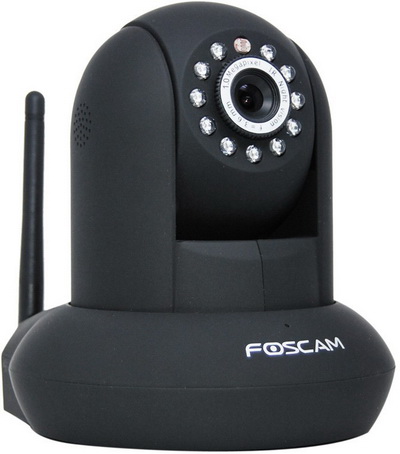
Недавно на страницах популярного российского ресурса Хабрахабр появилась интересная запись от пользователя KarasikovSergey. В заметке мужчина рассказал о том, как приобрел поворотную Wi-Fi-камеру с обратной связью Foscam FI9821w. Это устройство понадобилось ему для того, чтобы следить за новорожденным ребенком. Камера стала своего рода заменой классической радио-няни, позволяя не только слышать малыша, но и видеть его.

По словам пользователя, устройство оказалось полезным, удобным и простым в обращении. Однако его неприятно поразили некоторые функции камеры, о которых он узнал лишь впоследствии. Больше всего удивило идущее в комплекте программное обеспечение.

Камера комплектовалась простым и доступным софтом, который понятен любому пользователю. Однако, если покопаться в настройках то становится очевидно, что по умолчанию Foscam регистрирует сразу три учетные записи, незащищенные паролями. Устройство также автоматически регистрируется на уникальном dynDNS, написанном на дне камеры.


Дальше и начинается эксперимент, поставленный KarasikovSergey. В его ходе он доказал, что камера осуществляет неавторизированную трансляцию видео в Сеть. Используя несложные манипуляции, пользователь получил доступ к нескольким сотням таких камер, воспользовавшись заводскими логинами без паролей. По словам пользователя, почти половина новых китайских камер, регистрирующихся через dynDNS, легко просматриваются через учетные записи, созданные по умолчанию. Таким образом, Foscam превращается в универсальный инструмент слежки.

У нас нет подтверждения этой информации, однако судя по комментариям к записи в камерах Foscam действительно существуют проблемы с системами безопасности. Впрочем, мы бы не стали возлагать ответственность на производителя. Пользователи, которые зайдут в настройки и пороются с учетными записями, наверняка заметят три учетные записи, вместо одной.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru