

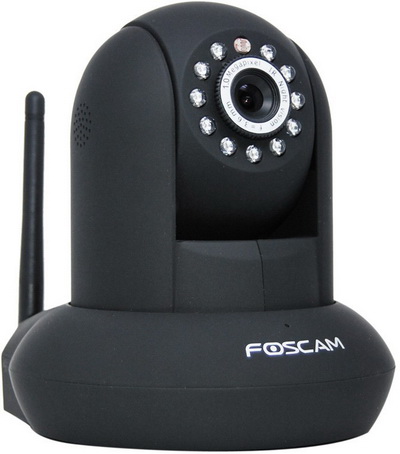

Русский пользователь обнаружил уязвимость в камерах Foscam

Камеры Foscam транслируют видео без ведома пользователя

Камеры от китайской компании Foscam без уведомления пользователя транслируют видео в сеть, предоставляя кому угодно доступ к чужой жизни. Уязвимость в системе доступа к потоковой трансляции видео обнаружил российский пользователь, купивший устройство для присмотра за своим ребенком.

Недавно на страницах популярного российского ресурса Хабрахабр появилась интересная запись от пользователя KarasikovSergey. В заметке мужчина рассказал о том, как приобрел поворотную Wi-Fi-камеру с обратной связью Foscam FI9821w. Это устройство понадобилось ему для того, чтобы следить за новорожденным ребенком. Камера стала своего рода заменой классической радио-няни, позволяя не только слышать малыша, но и видеть его.

По словам пользователя, устройство оказалось полезным, удобным и простым в обращении. Однако его неприятно поразили некоторые функции камеры, о которых он узнал лишь впоследствии. Больше всего удивило идущее в комплекте программное обеспечение.

Камера комплектовалась простым и доступным софтом, который понятен любому пользователю. Однако, если покопаться в настройках то становится очевидно, что по умолчанию Foscam регистрирует сразу три учетные записи, незащищенные паролями. Устройство также автоматически регистрируется на уникальном dynDNS, написанном на дне камеры.


Дальше и начинается эксперимент, поставленный KarasikovSergey. В его ходе он доказал, что камера осуществляет неавторизированную трансляцию видео в Сеть. Используя несложные манипуляции, пользователь получил доступ к нескольким сотням таких камер, воспользовавшись заводскими логинами без паролей. По словам пользователя, почти половина новых китайских камер, регистрирующихся через dynDNS, легко просматриваются через учетные записи, созданные по умолчанию. Таким образом, Foscam превращается в универсальный инструмент слежки.

У нас нет подтверждения этой информации, однако судя по комментариям к записи в камерах Foscam действительно существуют проблемы с системами безопасности. Впрочем, мы бы не стали возлагать ответственность на производителя. Пользователи, которые зайдут в настройки и пороются с учетными записями, наверняка заметят три учетные записи, вместо одной.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru